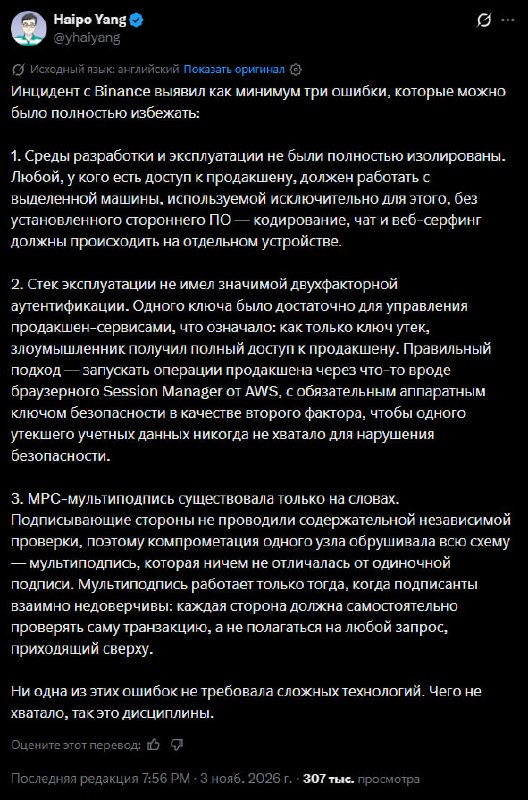
המייסד של CoinEx שם שלוש טעויות באבטחת Binance Hypo Yang מאמין שהפריצה ל-Binance בסך 6.34 מיליארד דולר התאפשרה עקב שגיאות אבטחה שניתן להימנע מהן. חוסר בידוד. גישה לתשתית קריטית צריכה להתבצע רק ממכשירים מוגנים בודדים, ללא תוכנת צד שלישי. הגנת גישה חלשה. התפשרות על אישורים בלבד לא אמורה לתת שליטה מלאה על המערכת. נדרש אימות רב-גורמי של חומרה. בעיות בריבוי חתימות MPC. החותמים חייבים לאמת כל עסקה באופן עצמאי במקום לאשר אוטומטית בקשות.
לדברי יאנג, הבעיה לא הייתה חוסר טכנולוגיה, אלא חוסר עמידה בכללי הבטיחות הבסיסיים.