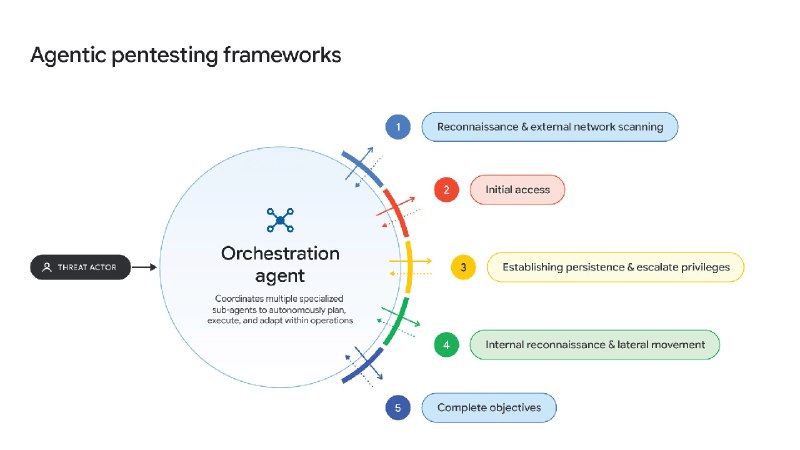
סוכני AI עוברים מפריצה בסיוע לזרימות עבודה של חדירה אוטונומית
הערכת Google GTIG טוענת ששחקני איומים משתמשים במסגרות מרובות סוכנים כמו CAIRN ו-PentAGI כדי להפוך את חלוקת התיקונים לאוטומטית, ניצול יום של יום, גניבת אישורים וניצול לרעה של LLM בענן. הפעילות שנצפתה כללה סריקות ברחבי אסיה, התמקדות במגזר התעופה והחלל בארה"ב, ותקריות חטיפת LLM שהניבו עד מיליון דולר בשימוש הונאה לפני הבלימה.
שינוי המפתח אינו מקצוע חדש אלא צירי זמן דחוסים. ממצאי GTIG מצביעים על כך שמפעילים מקריבים התגנבות למען המהירות, משרשרים טכניקות ידועות למחזורי ניצול ומונטיזציה מהירים יותר. עבור המגינים, עקבות התנהגות ודפוסי פעולה חשובים כעת יותר מאשר חתימות סטטיות.
מקורות פתוחים - נרטיבים סגורים