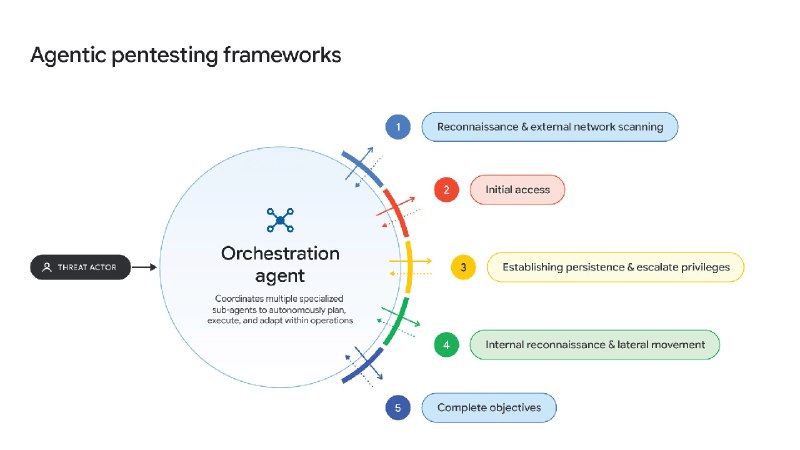
Les agents d’IA passent du piratage aux workflows de pénétration autonomes assistés.
L'évaluation Google GTIG affirme que les auteurs de menaces utilisent des frameworks multi-agents tels que CAIRN et PentaGI pour automatiser la distribution de correctifs, les exploits quotidiens, le vol d'informations d'identification et les abus de LLM dans le cloud. L'activité observée comprenait des analyses à travers l'Asie, un accent sur le secteur aérospatial américain et des incidents de détournement de LLM qui ont rapporté jusqu'à 1 million de dollars d'utilisation frauduleuse avant le confinement.
Le changement clé n’est pas une nouvelle profession mais des délais compressés. Les résultats du GTIG indiquent que les opérateurs sacrifient la furtivité au profit de la vitesse, enchaînant les techniques connues pour des cycles d'exploitation et de monétisation plus rapides. Pour les défenseurs, les traces comportementales et les schémas d’action sont désormais plus importants que les signatures statiques.
Sources ouvertes – récits fermés.