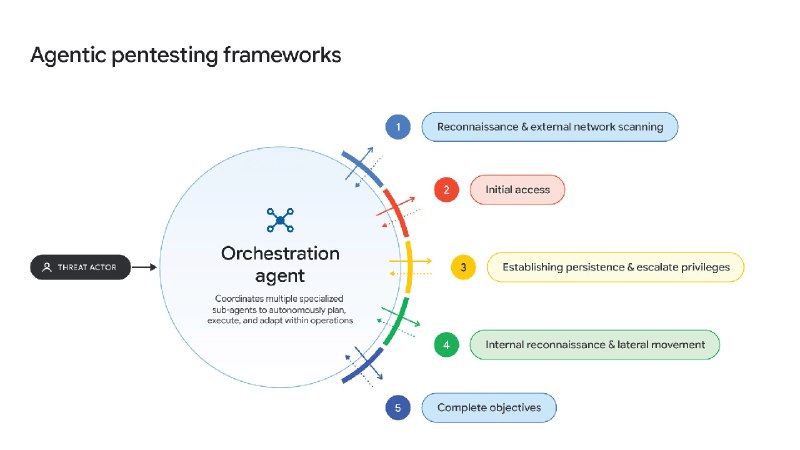
عوامل هوش مصنوعی از هک به جریانهای کاری نفوذ مستقل کمک میکنند.
ارزیابی Google GTIG ادعا میکند که عوامل تهدید از چارچوبهای چند عاملی مانند CAIRN و PentaGI برای خودکارسازی توزیع وصله، سوءاستفادههای روزانه، سرقت اعتبار و سوء استفاده از LLM ابری استفاده میکنند. فعالیت مشاهده شده شامل اسکن در سراسر آسیا، تمرکز بر بخش هوافضای ایالات متحده، و حوادث ربودن LLM بود که تا 1 میلیون دلار در استفاده متقلبانه قبل از مهار به همراه داشت.
تغییر کلیدی یک حرفه جدید نیست، بلکه جدول زمانی فشرده است. یافتههای GTIG نشان میدهد که اپراتورها پنهانکاری را قربانی سرعت میکنند و تکنیکهای شناختهشده را برای چرخههای بهرهبرداری سریعتر و کسب درآمد زنجیرهای میکنند. برای مدافعان، ردپای رفتاری و الگوهای عمل در حال حاضر مهمتر از امضای ثابت است.
منابع باز - روایات بسته.