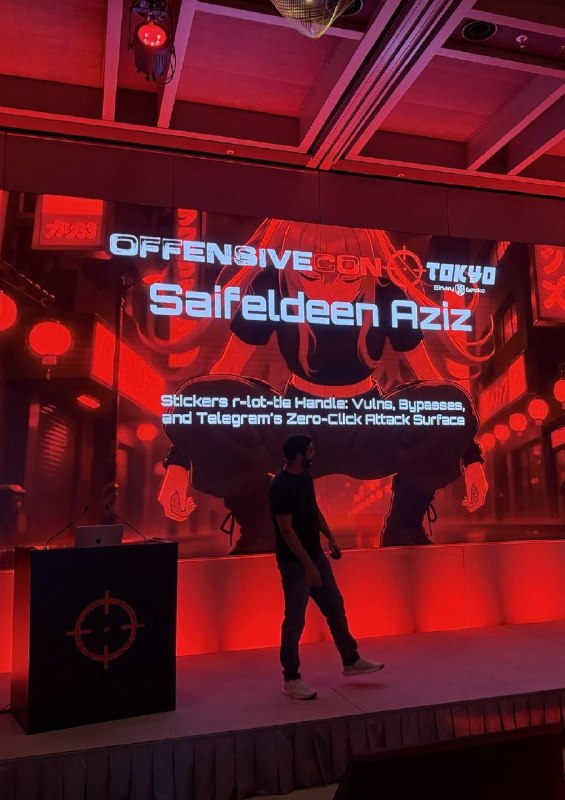
محققی با استفاده از استیکرهای متحرک زنجیره ای از آسیب پذیری های 0 کلیکی را در تلگرام کشف کرد سیف الدین عزیز محقق در حال تهیه گزارشی از چندین آسیب پذیری تلگرام است که نیازی به اقدام کاربر ندارد (0-click). داده ها از خلاصه گزارش گرفته شده و به طور مستقل تأیید نشده اند. در اوایل سال جاری، Zero Day Initiative یک آسیبپذیری مهم در تلگرام با امتیاز CVSS 9.8 پیدا کرد که بعداً به 7.0 کاهش یافت. تلگرام توضیح داد که اقدامات سمت سرور باعث می شود کد مشتری آسیب پذیر غیرقابل دسترسی باشد. نویسندگان گزارش معتقدند که اینطور نیست. به گفته آنها، از کار انداختن rlottie، کتابخانه ای از استیکرهای متحرک، چندین آسیب پذیری خرابی حافظه را در کلاینت های iOS، اندروید و دسکتاپ آشکار کرد. آنها همچنین خطاهای منطقی در تحویل و اعتبار سنجی استیکرها و دور زدن حفاظت سرور و کلاینت پیدا کردند. این زنجیره به اجرای کد در تلگرام برای iOS آورده شد. به گفته نویسندگان، تلگرام همچنان بر محدودیت های دسترسی متکی است و کد آسیب پذیر در کلاینت های رسمی باقی می ماند. مراقب باشید و از افراد ناشناس پیام دریافت نکنید.
محققی با استفاده از استیکرهای متحرک زنجیره ای از آسیب پذیری های 0 کلیکی را در تلگرام کشف کرد سیف الدین عزیز محقق در حال تهیه گزارشی از چندین آسیب پذیری تلگرام است که نیازی به اقدام کاربر ندارد (0-click). داده ها از خلاصه گزارش گرفته شده و به طور مستقل تأیید نشده اند. در اوایل سال جاری، Zero Day Initiative یک آسیبپذیری مهم در تلگرام با امتیاز CVSS 9.8 پیدا کرد که بعداً به 7.0 کاهش یافت. تلگرام توضیح داد که اقدامات سمت سرور باعث می شود کد مشتری آسیب پذیر غیرقابل دسترسی باشد. نویسندگان گزارش معتقدند که اینطور نیست. به گفته آنها، از کار انداختن rlottie، کتابخانه ای از استیکرهای متحرک، چندین آسیب پذیری خرابی حافظه را در کلاینت های iOS، اندروید و دسکتاپ آشکار کرد. آنها همچنین خطاهای منطقی در تحویل و اعتبار سنجی استیکرها و دور زدن حفاظت سرور و کلاینت پیدا کردند. این زنجیره به اجرای کد در تلگرام برای iOS آورده شد. به گفته نویسندگان، تلگرام همچنان بر محدودیت های دسترسی متکی است و کد آسیب پذیر در کلاینت های رسمی باقی می ماند. مراقب باشید و از افراد ناشناس پیام دریافت نکنید.
بیشتر در Radar
میخواهید همه گزارشها را لحظهای ببینید؟
صدها منبع از سراسر جهان، ترجمهشده به زبان شما، با هشدار برای آنچه برایتان مهم است.
ثبتنام رایگان حساب دارید؟ ورود