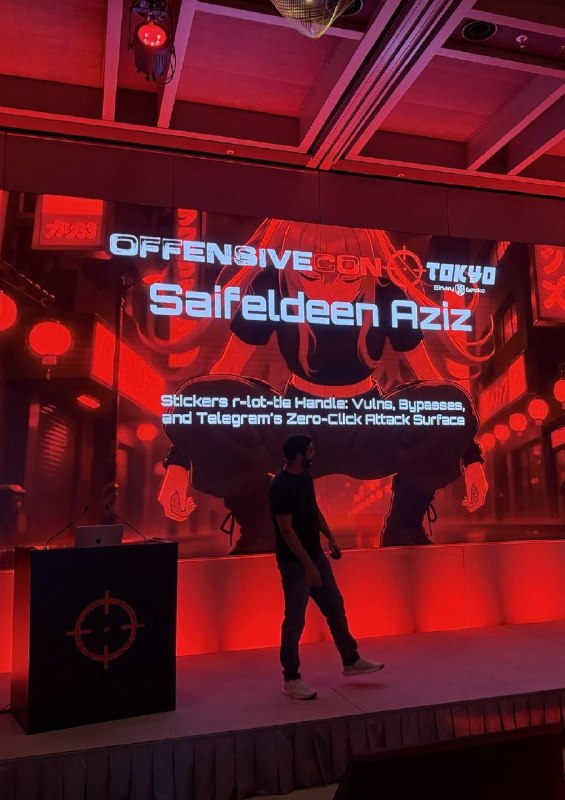
חוקר גילה שרשרת של פגיעויות של 0 קליקים בטלגרם באמצעות מדבקות מונפשות החוקר סייפלדין עזיז מכין דוח על מספר פרצות של טלגרם שאינן דורשות פעולת משתמש (0-לחץ). נתונים שנלקחו מתקציר הדוח ולא אומתו באופן עצמאי. מוקדם יותר השנה, יוזמת יום אפס מצאה נקודת תורפה קריטית בטלגרם עם ציון CVSS של 9.8, שצומצם מאוחר יותר ל-7.0. טלגרם הסבירה כי אמצעים בצד השרת הופכים את קוד הלקוח הפגיע לבלתי ניתן להשגה. מחברי הדו"ח סבורים שלא כך הדבר. לטענתם, פיזור rlottie, ספריית מדבקות מונפשות, חשף מספר פגיעויות של שחיתות זיכרון בלקוחות iOS, אנדרואיד ו-שולחן עבודה. הם גם מצאו שגיאות לוגיות באספקה ובאימות של מדבקות ואמצעי הגנה על שרת ולקוח עקפו. השרשרת הובאה לביצוע הקוד בטלגרם עבור iOS. טלגרם, על פי המחברים, עדיין מסתמכת על הגבלות גישה, והקוד הפגיע נשאר בלקוחות רשמיים. היזהר ואל תקבל הודעות מאנשים לא ידועים.
חוקר גילה שרשרת של פגיעויות של 0 קליקים בטלגרם באמצעות מדבקות מונפשות החוקר סייפלדין עזיז מכין דוח על מספר…
עוד דיווחים ב-Radar
רוצים לראות את כל הדיווחים בזמן אמת?
מאות מקורות מכל העולם, מתורגמים לעברית, עם התראות על מה שחשוב לכם.
התחברו בחינם כבר רשומים? כניסה