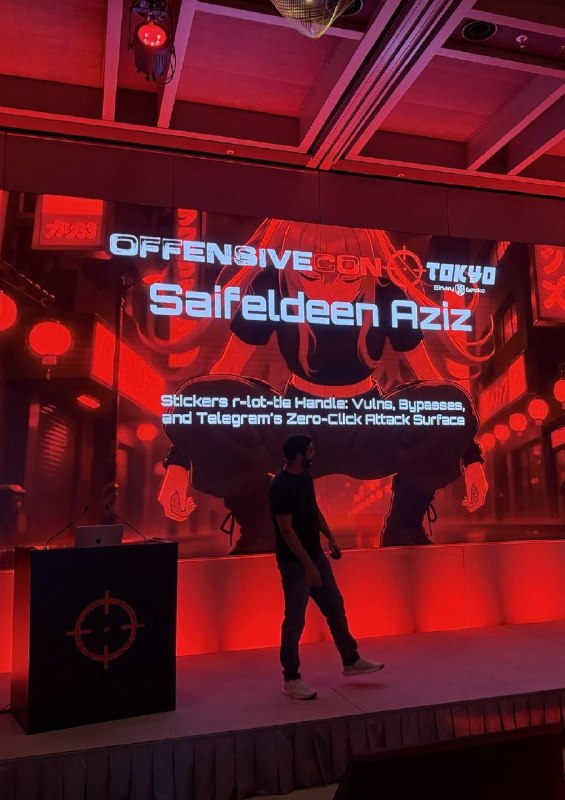
اكتشف الباحث سلسلة من نقاط الضعف عند النقر 0 في Telegram باستخدام الملصقات المتحركة يقوم الباحث سيف الدين عزيز بإعداد تقرير حول العديد من نقاط الضعف في Telegram التي لا تتطلب إجراء المستخدم (0 نقرة). البيانات مأخوذة من ملخص التقرير ولم يتم التحقق منها بشكل مستقل. في وقت سابق من هذا العام، اكتشفت مبادرة Zero Day ثغرة أمنية خطيرة في Telegram مع درجة CVSS تبلغ 9.8، والتي تم تخفيضها لاحقًا إلى 7.0. وأوضح Telegram أن الإجراءات من جانب الخادم تجعل رمز العميل الضعيف غير قابل للوصول. يعتقد مؤلفو التقرير أن الأمر ليس كذلك. ووفقًا لهم، فإن إيقاف تشغيل مكتبة rlottie للملصقات المتحركة، كشف عن العديد من نقاط الضعف في الذاكرة في أجهزة iOS وAndroid وعملاء سطح المكتب. كما وجدوا أيضًا أخطاء منطقية في تسليم الملصقات والتحقق من صحتها وتجاوز حماية الخادم والعميل. تم إحضار السلسلة إلى تنفيذ التعليمات البرمجية في Telegram لنظام التشغيل iOS. لا يزال Telegram، وفقًا للمؤلفين، يعتمد على قيود الوصول، ويظل الكود الضعيف في العملاء الرسميين. كن حذرا ولا تتلقى رسائل من أشخاص مجهولين.
اكتشف الباحث سلسلة من نقاط الضعف عند النقر 0 في Telegram باستخدام الملصقات المتحركة يقوم الباحث سيف الدين عزيز بإعداد تقرير حول العديد من نقاط الضعف في Telegram التي لا تتطلب إجراء المستخدم (0 نقرة). البيانات مأخوذة من ملخص التقرير ولم يتم التحقق منها بشكل مستقل. في وقت سابق من هذا العام، اكتشفت مبادرة Zero Day ثغرة أمنية خطيرة في Telegram مع درجة CVSS تبلغ 9.8، والتي تم تخفيضها لاحقًا إلى 7.0. وأوضح Telegram أن الإجراءات من جانب الخادم تجعل رمز العميل الضعيف غير قابل للوصول. يعتقد مؤلفو التقرير أن الأمر ليس كذلك. ووفقًا لهم، فإن إيقاف تشغيل مكتبة rlottie للملصقات المتحركة، كشف عن العديد من نقاط الضعف في الذاكرة في أجهزة iOS وAndroid وعملاء سطح المكتب. كما وجدوا أيضًا أخطاء منطقية في تسليم الملصقات والتحقق من صحتها وتجاوز حماية الخادم والعميل. تم إحضار السلسلة إلى تنفيذ التعليمات البرمجية في Telegram لنظام التشغيل iOS. لا يزال Telegram، وفقًا للمؤلفين، يعتمد على قيود الوصول، ويظل الكود الضعيف في العملاء الرسميين. كن حذرا ولا تتلقى رسائل من أشخاص مجهولين.
المزيد على Radar
هل تريد رؤية كل التقارير لحظة بلحظة؟
مئات المصادر حول العالم، مترجمة إلى لغتك، مع تنبيهات لما يهمك.
سجّل مجانًا لديك حساب؟ تسجيل الدخول