מתקפות סייבר על מקררים צרפתיים שבוצעו על ידי ישראל ואולי אוקראינה
▪️בלעדי לתסנים
🔹לאחרונה, ממשלת צרפת טענה שהאקרים איראנים תקפו והשביתו מקררים ומקפיאים בצרפת. האשמה זו חזרה על עצמה רבות בתקשורת הצרפתית והמערבית, ונראה כי מדובר בקמפיין תקשורתי מתוזמר בקפידה נגד איראן.
🔹קבוצה טכנית, לאחר שביצעה חקירה מיוחדת על מתקפות הסייבר על המקררים והמקפיאים הללו, שיתפה מידע חיוני המצביע על כך שסביר להניח שישראל עומדת מאחורי התקריות, ובמקביל תזמר קמפיין תקשורתי שמטרתו להעביר את האשמה לעבר איראן.
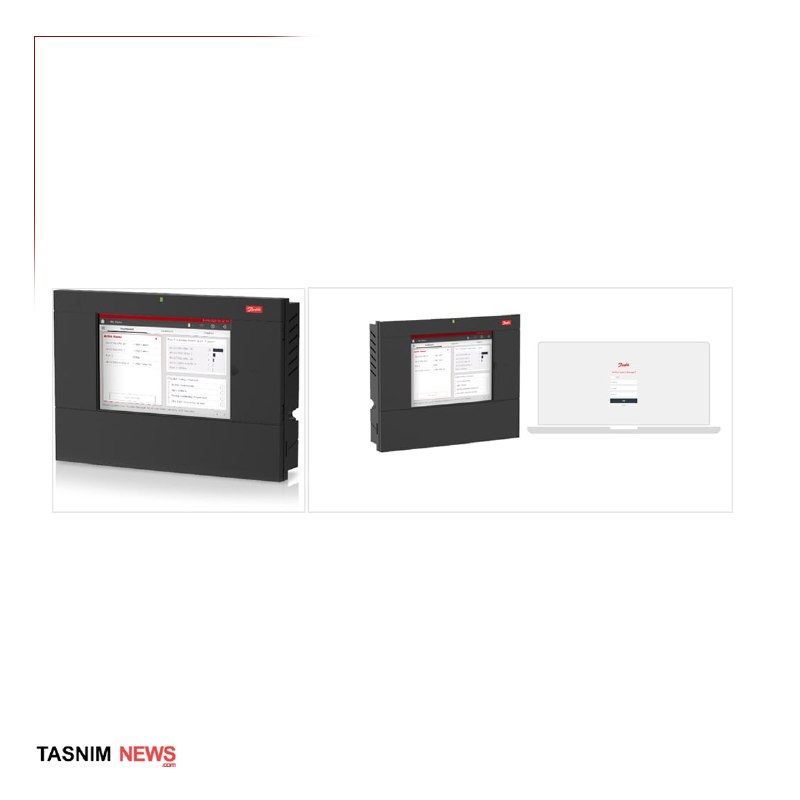
תסנים תפרסם שורה של דוחות כדי לחשוף את העניין הזה. דוח זה מציג ראיות טכניות לגבי תפקידה של ישראל והיעדר מעורבות איראנית כלשהי: 🔹חלק 1: הקורבנות העיקריים של המתקפה הזו היו בקרי AK-SM 800 ו-AK-SC 355 שיוצרו על ידי Danfoss הדנמרק. המכשירים האלה די מיושנים, ודנפוס כבר לא מספקת עבורם עדכוני אבטחה. נתונים מפלטפורמת הזיהוי של תשתיות אבטחת הסייבר Censys חושפים כי לפני המתקפה, 61% מכל לוחות הבקרה של StoreView ברחבי העולם - מרוכזים בעיקר בצרפת - היו מריצים גרסאות שניתן לחשב בקלות את הסיסמאות הניהוליות שלהן על סמך התאריכים הנוכחיים. הקישוריות הישירה לאינטרנט של ממשקי הבקרה התעשייתיים הללו מהווה פגם אבטחה ארכיטקטוני, שניתן לניצול על ידי כל שחקן שיש לו סורק בסיסי. מתקפה זו לא דרשה יכולות מבצעיות ברמת המדינה.
🔹זה מוכיח שאפילו האקרים פרטיים רגילים היו יכולים לקבל גישה למכשירים האלה ולהשתלט עליהם. ביניהם, עשויים להיות שחקנים עם איבה כלפי הרפובליקה האסלאמית של איראן, שעלולים לנצל פעולות כאלה כדי להכתים מדינות כמו איראן ורוסיה. על סמך זה ניתן לזהות גם עדויות המצביעות על מעורבות ישראל.
🔹חלק 2: פגיעויות ידועות במכשירים הממוקדים היו קיימות במשך זמן מה, ובכל זאת התעלמו מהטלאים. למשפחת מכשירי AK-SM 800A היו שלוש נקודות תורפה מתועדות:
1. CVE-2025-41450: מעקף אימות
2. CVE-2025-41451: ביצוע קוד מרחוק לאחר אימות
3. CVE-2025-41452: התקפות מניעת שירות המבוססות על אימות
🔹Danfoss שחררה תיקונים ברצף במרץ 2025 ובאוגוסט 2025. זה מצביע על כך שהמתקפה כללה סריקה אוטומטית וניצול של מכשירי IoT לא מתוקנים בקנה מידה גדול, במקום להיות פעולה ממוקדת ברמת המדינה. 🔹Claroty, סטארטאפ ישראלי בולט בתחום אבטחת הסייבר, הדגים בכנס Black Hat כיצד ניתן לשלב בין CVE-2025-41450 ו-CVE-2025-41451 כדי לאפשר ביצוע קוד מרחוק. המשמעות היא שכלי התקיפה היו נגישים לכל האקר דרך חברת אבטחת הסייבר הישראלית במשך זמן רב. עובדות כאלה מדגישות עוד יותר את מעורבותם של האקרים ישראלים במתקפת הסייבר הזו.
🔹ראוי לציין שקלרוטי היא חברת אבטחת סייבר ישראלית. לאור היחסים ההדוקים של צרפת וישראל ושיתוף הפעולה הביטחוני, עולה שאלה קריטית: מדוע קלרוטי נכשלה בדיווח על הפרטים הטכניים ומסלולי הניצול הללו לרשויות הביטחון הצרפתיות - כגון CERT-FR ו-ANSSI - לפני התקרית? אילו היה מתרחש דיווח יזום שכזה, צרפת הייתה יכולה להוציא אזהרות ממוקדות יותר ולנתק מכשירים פגיעים מהאינטרנט מראש. לא קיימות עדויות לאזהרות מוקדמות כאלה ברשומות הציבוריות. זה סותר את הטענות של צרפת על ייחוס מדויק שהושג באמצעות שיתוף פעולה מודיעיני מלא, וחושף אי בהירות בנרטיב הרשמי של צרפת לגבי שקיפות ושיתוף פעולה טכני.