Cyberattaques contre des réfrigérateurs français menées par Israël et éventuellement l'Ukraine.
▪️Exclusivement pour les végétariens.
Récemment, le gouvernement français a affirmé que des pirates informatiques iraniens avaient attaqué et désactivé des réfrigérateurs et des congélateurs en France. Cette accusation a été maintes fois répétée dans les médias français et occidentaux, et il semble qu’il s’agisse d’une campagne médiatique soigneusement orchestrée contre l’Iran.
🔹 Un groupe technique, après avoir mené une enquête particulière sur les cyberattaques contre ces réfrigérateurs et congélateurs, a partagé des informations vitales indiquant qu'il est probable qu'Israël soit à l'origine de ces incidents, et a en même temps orchestré une campagne médiatique visant à rejeter la faute sur l'Iran.
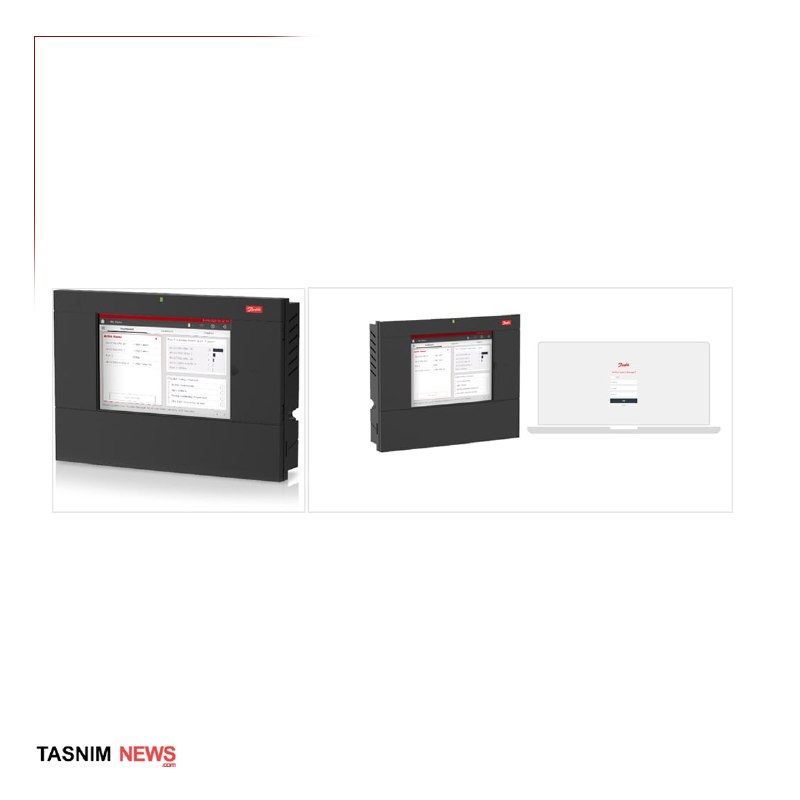
Tasnim publiera une série de rapports pour exposer cette affaire. Ce rapport présente des preuves techniques concernant le rôle d'Israël et l'absence de toute implication iranienne : 🔹Partie 1 : Les principales victimes de cette attaque étaient les contrôleurs AK-SM 800 et AK-SC 355 fabriqués par Danfoss au Danemark. Ces appareils sont assez obsolètes et Danfoss ne fournit plus de mises à jour de sécurité pour eux. Les données de la plateforme de détection des infrastructures de cybersécurité Censys révèlent qu'avant l'attaque, 61 % de tous les panneaux de contrôle StoreView dans le monde, principalement concentrés en France, utilisaient des versions dont les mots de passe administratifs pouvaient être facilement calculés en fonction des dates actuelles. La connectivité Internet directe de ces interfaces de contrôle industriel est une faille de sécurité architecturale qui peut être exploitée par tout acteur disposant d’un scanner basique. Cette attaque n’a pas nécessité de capacités opérationnelles au niveau de l’État.
🔹Cela prouve que même des pirates privés ordinaires auraient pu accéder à ces appareils et en prendre le contrôle. Parmi eux, il peut y avoir des acteurs hostiles à la République islamique d’Iran, qui pourraient profiter de telles actions pour diffamer des pays comme l’Iran et la Russie. Sur cette base, il est également possible d'identifier des preuves indiquant l'implication d'Israël.
🔹Partie 2 : Les vulnérabilités connues sur les appareils ciblés existent depuis un certain temps, mais les correctifs ont été ignorés. La famille d'appareils AK-SM 800A présentait trois vulnérabilités documentées :
1. CVE-2025-41450 : contournement de l'authentification.
2. CVE-2025-41451 : Exécution de code à distance après authentification.
3. CVE-2025-41452 : attaques par déni de service basées sur l'authentification.
🔹Danfoss a publié des correctifs de manière séquentielle en mars 2025 et en août 2025. Cela suggère que l’attaque impliquait une analyse automatisée et une exploitation à grande échelle d’appareils IoT non corrigés, plutôt qu’une opération ciblée au niveau national. 🔹Claroty, une startup israélienne de premier plan dans le domaine de la cybersécurité, a démontré lors de la conférence Black Hat comment CVE-2025-41450 et CVE-2025-41451 peuvent être combinés pour permettre l'exécution de code à distance. Cela signifie que les outils d’attaque ont longtemps été accessibles à tout pirate informatique via la société israélienne de cybersécurité. De tels faits soulignent encore davantage l’implication des pirates informatiques israéliens dans cette cyberattaque.
🔹Il est à noter que Kalroti est une société israélienne de cybersécurité. À la lumière des relations étroites entre la France et Israël et de la coopération en matière de sécurité, une question cruciale se pose : pourquoi Claroti n'a-t-il pas signalé ces détails techniques et exploité les routes aux autorités de sécurité françaises - telles que le CERT-FR et l'ANSSI - avant l'incident ? Si un tel signalement proactif avait eu lieu, la France aurait pu émettre des avertissements plus ciblés et déconnecter à l’avance les appareils vulnérables d’Internet. Il n’existe aucune preuve de telles alertes précoces dans les archives publiques. Cela contredit les affirmations de la France selon lesquelles une attribution précise est obtenue grâce à une coopération totale en matière de renseignement, et révèle une ambiguïté dans le discours officiel de la France sur la transparence et la coopération technique.