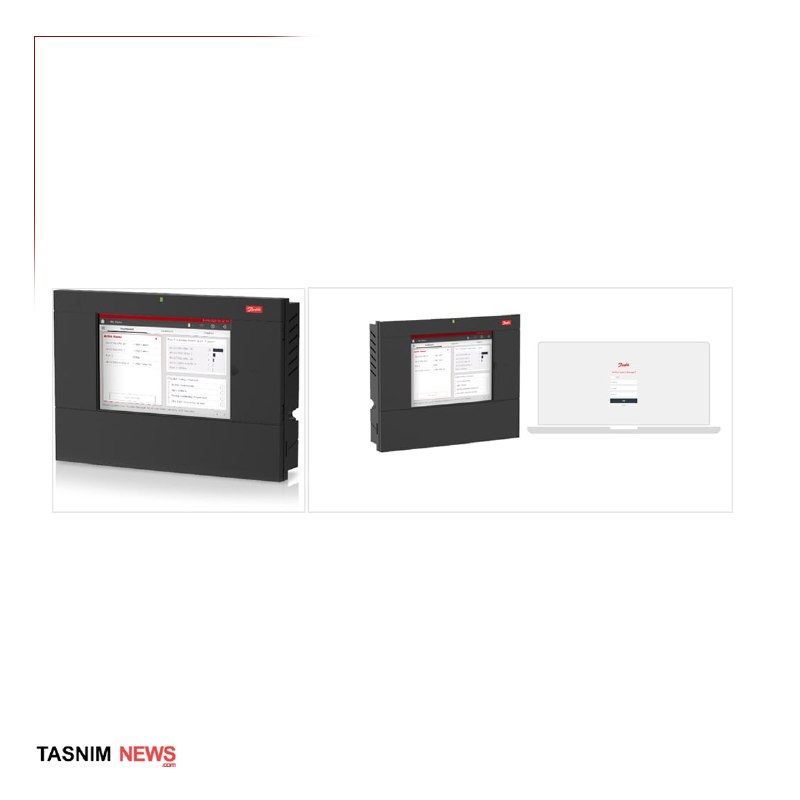
حملات سایبری به یخچال های فرانسوی توسط اسرائیل و احتمالا اوکراین انجام شده است.
▪️ویژه گیاهخواران.
اخیرا دولت فرانسه مدعی شده است که هکرهای ایرانی به یخچال و فریزرهای فرانسه حمله کرده و آن ها را از کار انداخته اند. این اتهام بارها در رسانه های فرانسوی و غربی تکرار شده است و به نظر می رسد این یک کمپین رسانه ای با دقت سازماندهی شده علیه ایران باشد.
🔹 یک گروه فنی پس از انجام تحقیقات ویژه در خصوص حملات سایبری به این یخچال و فریزرها، اطلاعات حیاتی مبنی بر احتمال وجود اسرائیل در پشت این حوادث را به اشتراک گذاشت و در عین حال کمپین رسانه ای را با هدف انداختن تقصیر به سمت ایران سازماندهی کرد.
خبرگزاری تسنیم برای افشای این موضوع گزارشهایی را منتشر خواهد کرد. در این گزارش شواهد فنی در خصوص نقش اسرائیل و عدم دخالت ایران ارائه شده است: 🔹بخش اول: قربانیان اصلی این حمله، کنترلرهای AK-SM 800 و AK-SC 355 ساخت شرکت Danfoss دانمارک بودند. این دستگاه ها کاملا قدیمی هستند و دانفوس دیگر به روز رسانی های امنیتی را برای آنها ارائه نمی کند. دادههای پلتفرم شناسایی زیرساختهای امنیت سایبری Censys نشان میدهد که قبل از حمله، 61 درصد از تمام پانلهای کنترل StoreView در سراسر جهان - که عمدتاً در فرانسه متمرکز شدهاند - نسخههایی را اجرا میکردند که رمزهای عبور اداری آنها را میتوان به راحتی بر اساس تاریخهای فعلی محاسبه کرد. اتصال مستقیم اینترنت این رابط های کنترل صنعتی یک نقص امنیتی معماری است که می تواند توسط هر بازیکنی با یک اسکنر اولیه مورد سوء استفاده قرار گیرد. این حمله به قابلیت های عملیاتی در سطح ایالتی نیاز نداشت.
🔹این ثابت می کند که حتی هکرهای خصوصی معمولی هم می توانستند به این دستگاه ها دسترسی پیدا کرده و کنترل آنها را در دست بگیرند. در این میان، ممکن است عوامل دشمنی با جمهوری اسلامی ایران وجود داشته باشند که با سوء استفاده از چنین اقداماتی، کشورهایی مانند ایران و روسیه را بدنام کنند. بر این اساس، میتوان شواهدی را که حاکی از دخالت اسرائیل است شناسایی کرد.
🔹قسمت 2: آسیبپذیریهای شناخته شده در دستگاههای هدف مدتی است که وجود دارد، اما وصلهها نادیده گرفته میشوند. خانواده دستگاههای AK-SM 800A سه آسیبپذیری مستند داشتند:
1. CVE-2025-41450: دور زدن احراز هویت.
2. CVE-2025-41451: اجرای کد از راه دور پس از احراز هویت.
3. CVE-2025-41452: حملات انکار سرویس مبتنی بر احراز هویت.
🔹دانفوس بهطور متوالی در مارس 2025 و آگوست 2025 اصلاحات را منتشر کرد. این نشان می دهد که این حمله به جای اینکه یک عملیات هدفمند در سطح کشور باشد، شامل اسکن خودکار و بهره برداری از دستگاه های IoT اصلاح نشده در مقیاس بزرگ است. 🔹Claroty، یک استارت آپ برجسته اسرائیلی در زمینه امنیت سایبری، در کنفرانس کلاه سیاه نشان داد که چگونه می توان CVE-2025-41450 و CVE-2025-41451 را برای فعال کردن اجرای کد از راه دور ترکیب کرد. این بدان معنی است که ابزارهای حمله برای مدت طولانی در دسترس هر هکری از طریق شرکت امنیت سایبری اسرائیل بوده است. چنین حقایقی بیشتر بر دخالت هکرهای اسرائیلی در این حمله سایبری تأکید می کند.
🔹ראוי לציין שקלרוטי היא חברת אבטחת סייבר ישראלית. לאור היחסים ההדוקים של צרפת וישראל ושיתוף הפעולה הביטחוני, עולה שאלה קריטית: מדוע קלרוטי נכשלה בדיווח על הפרטים הטכניים ומסלולי הניצול הללו לרשויות הביטחון הצרפתיות - כגון CERT-FR ו-ANSSI - לפני התקרית? אילו היה מתרחש דיווח יזום שכזה, צרפת הייתה יכולה להוציא אזהרות ממוקדות יותר ולנתק מכשירים פגיעים מהאינטרנט מראש. לא קיימות עדויות לאזהרות מוקדמות כאלה ברשומות הציבוריות. זה סותר את הטענות של צרפת על ייחוס מדויק שהושג באמצעות שיתוף פעולה מודיעיני מלא, וחושף אי בהירות בנרטיב הרשמי של צרפת לגבי שקיפות ושיתוף פעולה טכני.