هجمات إلكترونية على ثلاجات فرنسية نفذتها إسرائيل وربما أوكرانيا.
▪️حصرياً للنباتيين.
ومؤخرًا، زعمت الحكومة الفرنسية أن قراصنة إيرانيين هاجموا الثلاجات والمجمدات في فرنسا وعطلوها. وقد تكرر هذا الاتهام مرات عديدة في وسائل الإعلام الفرنسية والغربية، ويبدو أن هذه حملة إعلامية مدبرة بعناية ضد إيران.
🔹 قامت مجموعة فنية، بعد إجراء تحقيق خاص في الهجمات السيبرانية على هذه الثلاجات والمجمدات، بتبادل معلومات حيوية تشير إلى أنه من المحتمل أن تكون إسرائيل وراء الأحداث، وفي الوقت نفسه نظمت حملة إعلامية تهدف إلى إلقاء اللوم على إيران.
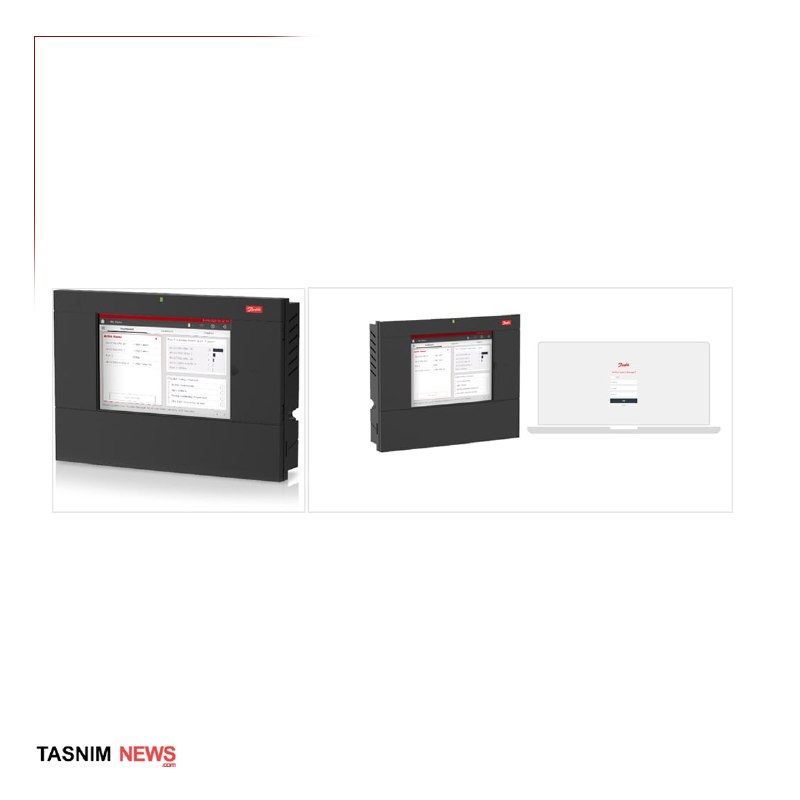
תסנים תפרסם שורה של דוחות כדי לחשוף את העניין הזה. דוח זה מציג ראיות טכניות לגבי תפקידה של ישראל והיעדר מעורבות איראנית כלשהי: 🔹חלק 1: הקורבנות העיקריים של המתקפה הזו היו בקרי AK-SM 800 ו-AK-SC 355 שיוצרו על ידי Danfoss הדנמרק. המכשירים האלה די מיושנים, ודנפוס כבר לא מספקת עבורם עדכוני אבטחה. נתונים מפלטפורמת הזיהוי של תשתיות אבטחת הסייבר Censys חושפים כי לפני המתקפה, 61% מכל לוחות הבקרה של StoreView ברחבי העולם - מרוכזים בעיקר בצרפת - היו מריצים גרסאות שניתן לחשב בקלות את הסיסמאות הניהוליות שלהן על סמך התאריכים הנוכחיים. הקישוריות הישירה לאינטרנט של ממשקי הבקרה התעשייתיים הללו מהווה פגם אבטחה ארכיטקטוני, שניתן לניצול על ידי כל שחקן שיש לו סורק בסיסי. מתקפה זו לא דרשה יכולות מבצעיות ברמת המדינה.
🔹وهذا يثبت أنه حتى المتسللين العاديين من القطاع الخاص كان بإمكانهم الوصول إلى هذه الأجهزة والسيطرة عليها. وقد يكون من بينهم جهات معادية لجمهورية إيران الإسلامية، قد تستغل مثل هذه الأعمال لتشويه سمعة دول مثل إيران وروسيا. وبناءً على ذلك، يمكن أيضاً تحديد الأدلة التي تشير إلى تورط إسرائيل.
🔹الجزء الثاني: الثغرات الأمنية المعروفة على الأجهزة المستهدفة موجودة منذ بعض الوقت، ولكن تم تجاهل التصحيحات. تحتوي عائلة أجهزة AK-SM 800A على ثلاث نقاط ضعف موثقة:
1. CVE-2025-41450: تجاوز المصادقة.
2. CVE-2025-41451: تنفيذ التعليمات البرمجية عن بعد بعد المصادقة.
3. CVE-2025-41452: هجمات رفض الخدمة القائمة على المصادقة.
🔹أصدرت شركة Danfoss الإصلاحات بالتسلسل في مارس 2025 وأغسطس 2025. يشير هذا إلى أن الهجوم تضمن مسحًا آليًا واستغلالًا لأجهزة إنترنت الأشياء غير المصححة على نطاق واسع، بدلاً من أن تكون عملية مستهدفة على مستوى الدولة. 🔹أوضحت شركة Claroty، وهي شركة إسرائيلية ناشئة بارزة في مجال الأمن السيبراني، في مؤتمر Black Hat كيف يمكن الجمع بين CVE-2025-41450 وCVE-2025-41451 لتمكين تنفيذ التعليمات البرمجية عن بُعد. وهذا يعني أن أدوات الهجوم كانت في متناول أي متسلل عبر شركة الأمن السيبراني الإسرائيلية لفترة طويلة. تؤكد هذه الحقائق أيضًا على تورط قراصنة إسرائيليين في هذا الهجوم السيبراني.
🔹ראוי לציין שקלרוטי היא חברת אבטחת סייבר ישראלית. לאור היחסים ההדוקים של צרפת וישראל ושיתוף הפעולה הביטחוני, עולה שאלה קריטית: מדוע קלרוטי נכשלה בדיווח על הפרטים הטכניים ומסלולי הניצול הללו לרשויות הביטחון הצרפתיות - כגון CERT-FR ו-ANSSI - לפני התקרית? אילו היה מתרחש דיווח יזום שכזה, צרפת הייתה יכולה להוציא אזהרות ממוקדות יותר ולנתק מכשירים פגיעים מהאינטרנט מראש. לא קיימות עדויות לאזהרות מוקדמות כאלה ברשומות הציבוריות. זה סותר את הטענות של צרפת על ייחוס מדויק שהושג באמצעות שיתוף פעולה מודיעיני מלא, וחושף אי בהירות בנרטיב הרשמי של צרפת לגבי שקיפות ושיתוף פעולה טכני.