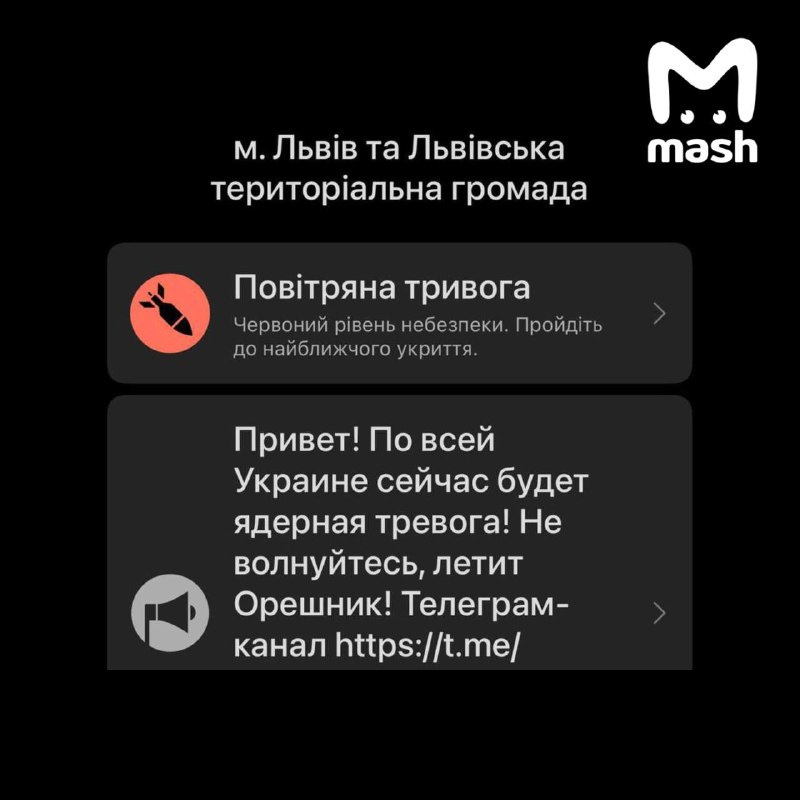
Des pirates informatiques russes ont revendiqué la responsabilité du piratage d'une application d'alarme anti-aérienne en Ukraine, affirmant avoir transmis à l'administrateur système un fichier de virus appelé "Zel-Opa", qu'il avait téléchargé sur son ordinateur de travail. Hitcore Group a déclaré à Mash qu'ils avaient eu accès au système d'alerte via l'ordinateur d'un employé. Selon les pirates, le responsable a communiqué avec une jeune fille de 17 ans et a téléchargé le fichier, s'attendant à voir des images explicites. Ils voulaient montrer la vulnérabilité des services ukrainiens et ont prévenu que ce n'était pas le dernier piratage. Après cela, les utilisateurs de l’application ont commencé à recevoir de fausses alertes concernant une attaque nucléaire et un supposé Orshnik volant. Les habitants de Kiev ont également reçu des messages concernant une menace chimique avec un niveau de danger rouge. Les messages contenaient des liens vers la chaîne Telegram. L'armée de l'air ukrainienne a déclaré qu'une application de frappe aérienne avait été compromise. Dans le même temps, ils ont souligné qu’il n’y avait aucune menace radiologique. écraser.
Des pirates informatiques russes ont revendiqué la responsabilité du piratage d'une application d'alarme anti-aérienne en Ukraine, affirmant avoir transmis à l'administrateur système un fichier de virus appelé "Zel-Opa", qu'il avait téléchargé sur son ordinateur de travail. Hitcore Group a déclaré à Mash qu'ils avaient eu accès au système d'alerte via l'ordinateur d'un employé. Selon les pirates, le responsable a communiqué avec une jeune fille de 17 ans et a téléchargé le fichier, s'attendant à voir des images explicites. Ils voulaient montrer la vulnérabilité des services ukrainiens et ont prévenu que ce n'était pas le dernier piratage. Après cela, les utilisateurs de l’application ont commencé à recevoir de fausses alertes concernant une attaque nucléaire et un supposé Orshnik volant. Les habitants de Kiev ont également reçu des messages concernant une menace chimique avec un niveau de danger rouge. Les messages contenaient des liens vers la chaîne Telegram. L'armée de l'air ukrainienne a déclaré qu'une application de frappe aérienne avait été compromise. Dans le même temps, ils ont souligné qu’il n’y avait aucune menace radiologique. écraser.
🇺🇦 Ukraine · Carte
Plus sur Radar
Envie de voir tous les signalements en temps réel ?
Des centaines de sources dans le monde, traduites dans votre langue, avec des alertes sur ce qui compte pour vous.
Inscription gratuite Déjà inscrit ? Connexion