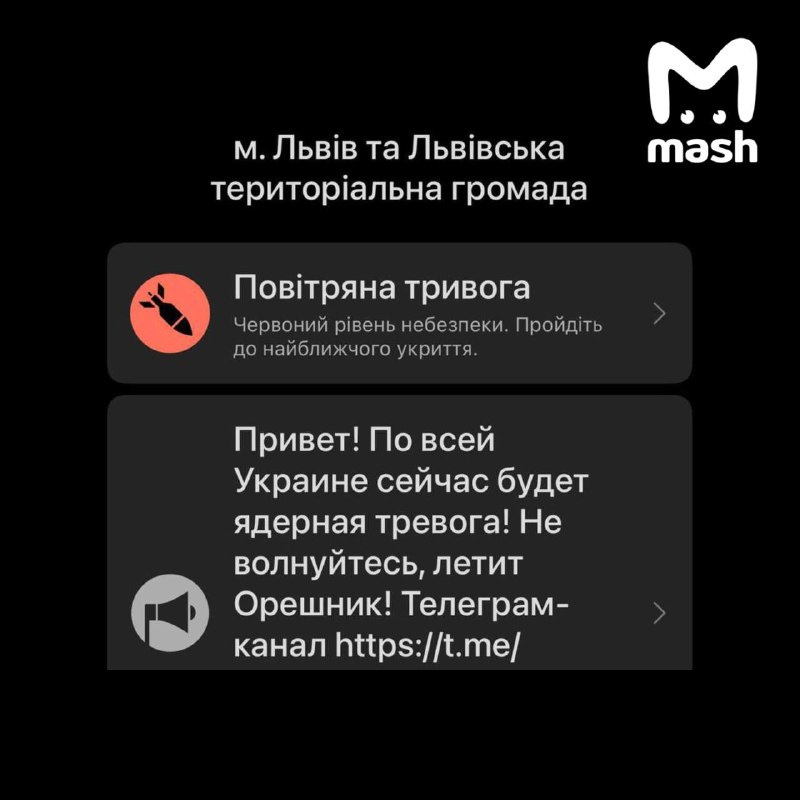
האקרים רוסים לקחו אחריות על פריצת אפליקציית אזעקה לתקיפה אווירית באוקראינה, בטענה שהחליקו למנהל המערכת קובץ וירוס בשם "ז"ל-אופה", אותו הוריד למחשב העבודה שלו. קבוצת Hitcore אמרה ל-מאש שהם קיבלו גישה למערכת האזהרה דרך מחשב של עובד. לדברי ההאקרים, המנהל תקשר עם נערה בת 17 והוריד את הקובץ, בציפייה לראות תמונות מפורשות. הם רצו להראות את הפגיעות של שירותים אוקראינים והזהירו שזו לא הפריצה האחרונה. לאחר מכן, משתמשים באפליקציה החלו לקבל אזהרות מזויפות על תקיפה גרעינית ואורשניק מעופף כביכול. תושבי קייב קיבלו גם הודעות על איום כימי עם רמת סכנה אדומה. ההודעות הכילו קישורים לערוץ טלגרם. חיל האוויר האוקראיני אמר כי אפליקציית תקיפה אווירית נפגעה. יחד עם זאת, הם הדגישו כי אין איום קרינה. לכתוש.
האקרים רוסים לקחו אחריות על פריצת אפליקציית אזעקה לתקיפה אווירית באוקראינה, בטענה שהחליקו למנהל המערכת קובץ…
🇺🇦 אוקראינה · במפה
עוד דיווחים ב-Radar
רוצים לראות את כל הדיווחים בזמן אמת?
מאות מקורות מכל העולם, מתורגמים לעברית, עם התראות על מה שחשוב לכם.
התחברו בחינם כבר רשומים? כניסה