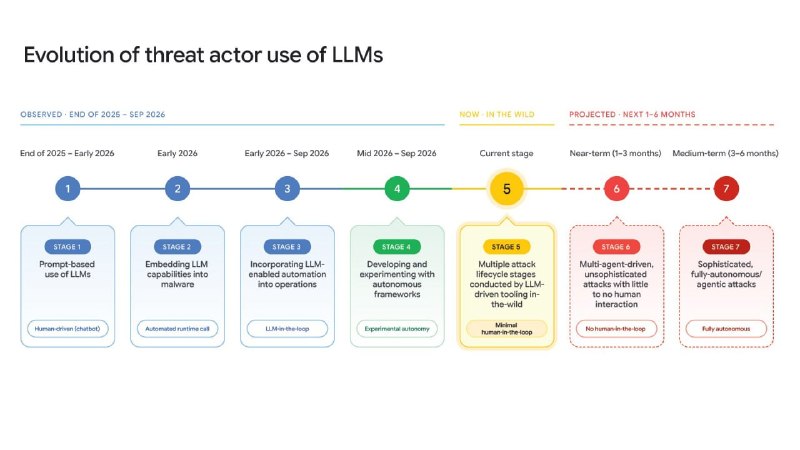
گوگل گزارش جدیدی در مورد چگونگی استفاده فزاینده هکرها از هوش مصنوعی برای انجام حملات سایبری منتشر کرده است و به تدریج وظایفی را که قبلا به صورت دستی انجام می شد به آن محول می کند. دستورالعمل های اساسی: به گفته محققان گوگل و Mandiant، مهاجمان در حال حاضر از سیستمهای هوش مصنوعی استفاده میکنند که میتوانند به طور مستقل آسیبپذیریها را جستجو کنند، ابزارهای هک بنویسند و به سرورها حمله کنند. چنین سیستم هایی امکان تجزیه و تحلیل اهداف بالقوه را تقریباً در تمام ساعات شبانه روز، شناسایی نقاط ضعف و جستجوی راه هایی برای بهره برداری از آنها فراهم می کند. در یک مورد، مهاجمان تنها چهار روز پس از افشای آسیبپذیریهای سیستم مدیریت چاپ PaperCut، حملاتی را به صدها سازمان انجام دادند و در برخی موارد در عرض چند دقیقه به دسترسی اداری دست یافتند. به طور جداگانه، گوگل فعالیت های هکرهای ادعایی کره شمالی را شرح می دهد که فایل های پیکربندی ابزارهای برنامه نویسی کد ابری Anthropic را در مخازن شرکت ها تغییر داده اند و اطمینان حاصل می کنند که بدافزار به طور خودکار هنگام راه اندازی بارگیری می شود. علاوه بر این، محققان توسعه پلتفرمی را برای مدیریت بیش از 100000 حساب جعلی در شبکه های اجتماعی مستند کردند. قرار بود هوش مصنوعی به طور مستقل پست ایجاد کند، با کاربران تعامل کند و رفتار افراد واقعی را تقلید کند، از جمله اشتباهات تایپی، استفاده از زبان عامیانه محلی و فعالیت های عادی روزانه. سیستمهای هوش مصنوعی خودمختار هنوز ردپای دیجیتالی زیادی از خود بر جای میگذارند و اشتباه میکنند، اما میتوانند حملات سایبری را به میزان قابل توجهی افزایش داده و تسریع کنند و با کمترین مداخله انسانی انجام دهند.
گوگل گزارش جدیدی در مورد چگونگی استفاده فزاینده هکرها از هوش مصنوعی برای انجام حملات سایبری منتشر کرده است و به تدریج وظایفی را که قبلا به صورت دستی انجام می شد به آن محول می کند. دستورالعمل های اساسی: به گفته محققان گوگل و Mandiant، مهاجمان در حال حاضر از سیستمهای هوش مصنوعی استفاده میکنند که میتوانند به طور مستقل آسیبپذیریها را جستجو کنند، ابزارهای هک بنویسند و به سرورها حمله کنند. چنین سیستم هایی امکان تجزیه و تحلیل اهداف بالقوه را تقریباً در تمام ساعات شبانه روز، شناسایی نقاط ضعف و جستجوی راه هایی برای بهره برداری از آنها فراهم می کند. در یک مورد، مهاجمان تنها چهار روز پس از افشای آسیبپذیریهای سیستم مدیریت چاپ PaperCut، حملاتی را به صدها سازمان انجام دادند و در برخی موارد در عرض چند دقیقه به دسترسی اداری دست یافتند. به طور جداگانه، گوگل فعالیت های هکرهای ادعایی کره شمالی را شرح می دهد که فایل های پیکربندی ابزارهای برنامه نویسی کد ابری Anthropic را در مخازن شرکت ها تغییر داده اند و اطمینان حاصل می کنند که بدافزار به طور خودکار هنگام راه اندازی بارگیری می شود. علاوه بر این، محققان توسعه پلتفرمی را برای مدیریت بیش از 100000 حساب جعلی در شبکه های اجتماعی مستند کردند. قرار بود هوش مصنوعی به طور مستقل پست ایجاد کند، با کاربران تعامل کند و رفتار افراد واقعی را تقلید کند، از جمله اشتباهات تایپی، استفاده از زبان عامیانه محلی و فعالیت های عادی روزانه. سیستمهای هوش مصنوعی خودمختار هنوز ردپای دیجیتالی زیادی از خود بر جای میگذارند و اشتباه میکنند، اما میتوانند حملات سایبری را به میزان قابل توجهی افزایش داده و تسریع کنند و با کمترین مداخله انسانی انجام دهند.
بیشتر در Radar
میخواهید همه گزارشها را لحظهای ببینید؟
صدها منبع از سراسر جهان، ترجمهشده به زبان شما، با هشدار برای آنچه برایتان مهم است.
ثبتنام رایگان حساب دارید؟ ورود