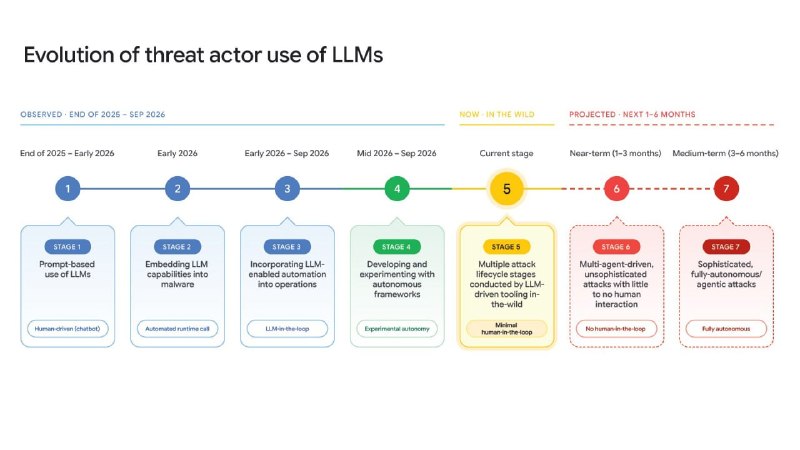
نشرت شركة جوجل تقريرًا جديدًا حول كيفية استخدام المتسللين بشكل متزايد للذكاء الاصطناعي لتنفيذ الهجمات السيبرانية، وتفويضها تدريجيًا للمهام التي كان يتم تنفيذها يدويًا في السابق. التعليمات الأساسية: وفقًا للباحثين في Google وMandiant، يستخدم المهاجمون بالفعل أنظمة الذكاء الاصطناعي التي يمكنها البحث بشكل مستقل عن نقاط الضعف وكتابة أدوات القرصنة ومهاجمة الخوادم. تتيح مثل هذه الأنظمة تحليل الأهداف المحتملة على مدار الساعة تقريبًا وتحديد نقاط الضعف والبحث عن طرق لاستغلالها. في إحدى الحالات، شن المهاجمون هجمات على مئات المؤسسات بعد أربعة أيام فقط من اكتشاف الثغرات الأمنية في نظام إدارة الطباعة PaperCut، وفي بعض الحالات حصلوا على حق الوصول الإداري في غضون دقائق. بشكل منفصل، تصف جوجل أنشطة المتسللين المزعومين من كوريا الشمالية الذين قاموا بتعديل ملفات التكوين لأدوات برمجة Cloud Code الخاصة بشركة Anthropic في مستودعات الشركة، مما يضمن تحميل البرامج الضارة تلقائيًا عند إطلاقها. بالإضافة إلى ذلك، وثّق الباحثون تطوير منصة لإدارة أكثر من 100 ألف حساب مزيف على شبكات التواصل الاجتماعي. وكان من المفترض أن يقوم الذكاء الاصطناعي بإنشاء المنشورات بشكل مستقل والتفاعل مع المستخدمين وتقليد سلوك الأشخاص الحقيقيين، بما في ذلك الأخطاء المطبعية واستخدام العامية المحلية والأنشطة اليومية العادية. لا تزال أنظمة الذكاء الاصطناعي المستقلة تترك الكثير من البصمات الرقمية وترتكب الأخطاء، لكنها قادرة بالفعل على زيادة وتسريع الهجمات السيبرانية بشكل كبير، وتنفيذها بأقل قدر من التدخل البشري.
نشرت شركة جوجل تقريرًا جديدًا حول كيفية استخدام المتسللين بشكل متزايد للذكاء الاصطناعي لتنفيذ الهجمات السيبرانية، وتفويضها تدريجيًا للمهام التي كان يتم تنفيذها يدويًا في السابق. التعليمات الأساسية: وفقًا للباحثين في Google وMandiant، يستخدم المهاجمون بالفعل أنظمة الذكاء الاصطناعي التي يمكنها البحث بشكل مستقل عن نقاط الضعف وكتابة أدوات القرصنة ومهاجمة الخوادم. تتيح مثل هذه الأنظمة تحليل الأهداف المحتملة على مدار الساعة تقريبًا وتحديد نقاط الضعف والبحث عن طرق لاستغلالها. في إحدى الحالات، شن المهاجمون هجمات على مئات المؤسسات بعد أربعة أيام فقط من اكتشاف الثغرات الأمنية في نظام إدارة الطباعة PaperCut، وفي بعض الحالات حصلوا على حق الوصول الإداري في غضون دقائق. بشكل منفصل، تصف جوجل أنشطة المتسللين المزعومين من كوريا الشمالية الذين قاموا بتعديل ملفات التكوين لأدوات برمجة Cloud Code الخاصة بشركة Anthropic في مستودعات الشركة، مما يضمن تحميل البرامج الضارة تلقائيًا عند إطلاقها. بالإضافة إلى ذلك، وثّق الباحثون تطوير منصة لإدارة أكثر من 100 ألف حساب مزيف على شبكات التواصل الاجتماعي. وكان من المفترض أن يقوم الذكاء الاصطناعي بإنشاء المنشورات بشكل مستقل والتفاعل مع المستخدمين وتقليد سلوك الأشخاص الحقيقيين، بما في ذلك الأخطاء المطبعية واستخدام العامية المحلية والأنشطة اليومية العادية. لا تزال أنظمة الذكاء الاصطناعي المستقلة تترك الكثير من البصمات الرقمية وترتكب الأخطاء، لكنها قادرة بالفعل على زيادة وتسريع الهجمات السيبرانية بشكل كبير، وتنفيذها بأقل قدر من التدخل البشري.
المزيد على Radar
هل تريد رؤية كل التقارير لحظة بلحظة؟
مئات المصادر حول العالم، مترجمة إلى لغتك، مع تنبيهات لما يهمك.
سجّل مجانًا لديك حساب؟ تسجيل الدخول