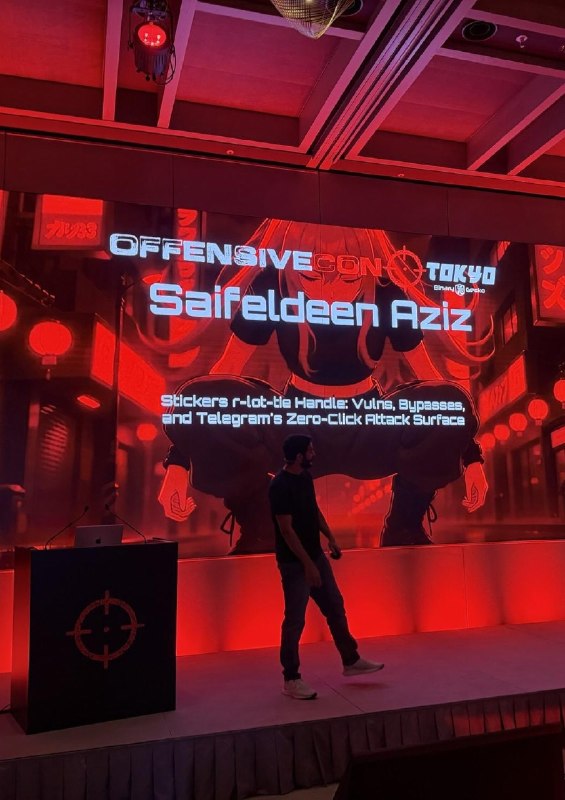
Un chercheur a découvert une chaîne de vulnérabilités 0 clic dans Telegram à l'aide d'autocollants animés Le chercheur Seifaldin Aziz prépare un rapport sur plusieurs vulnérabilités Telegram qui ne nécessitent aucune action de l'utilisateur (0 clic). Données extraites du résumé du rapport et non vérifiées de manière indépendante. Plus tôt cette année, la Zero Day Initiative a découvert une vulnérabilité critique dans Telegram avec un score CVSS de 9,8, qui a ensuite été rétrogradé à 7,0. Telegram a expliqué que les mesures côté serveur rendent le code client vulnérable inaccessible. Les auteurs du rapport estiment que ce n'est pas le cas. Selon eux, la mise hors service de rlottie, une bibliothèque d'autocollants animés, a exposé plusieurs vulnérabilités de corruption de mémoire dans les clients iOS, Android et de bureau. Ils ont également trouvé des erreurs logiques dans la livraison et la validation des autocollants et contourné les protections des serveurs et des clients. La chaîne a été amenée à l'exécution de code dans Telegram pour iOS. Telegram, selon les auteurs, repose toujours sur des restrictions d'accès et le code vulnérable reste dans les clients officiels.
Un chercheur a découvert une chaîne de vulnérabilités 0 clic dans Telegram à l'aide d'autocollants animés Le chercheur Seifaldin Aziz prépare un rapport sur plusieurs vulnérabilités Telegram qui ne nécessitent aucune action de l'utilisateur (0 clic). Données extraites du résumé du rapport et non vérifiées de manière indépendante. Plus tôt cette année, la Zero Day Initiative a découvert une vulnérabilité critique dans Telegram avec un score CVSS de 9,8, qui a ensuite été rétrogradé à 7,0. Telegram a expliqué que les mesures côté serveur rendent le code client vulnérable inaccessible. Les auteurs du rapport estiment que ce n'est pas le cas. Selon eux, la mise hors service de rlottie, une bibliothèque d'autocollants animés, a exposé plusieurs vulnérabilités de corruption de mémoire dans les clients iOS, Android et de bureau. Ils ont également trouvé des erreurs logiques dans la livraison et la validation des autocollants et contourné les protections des serveurs et des clients. La chaîne a été amenée à l'exécution de code dans Telegram pour iOS. Telegram, selon les auteurs, repose toujours sur des restrictions d'accès et le code vulnérable reste dans les clients officiels.
Plus sur Radar
Envie de voir tous les signalements en temps réel ?
Des centaines de sources dans le monde, traduites dans votre langue, avec des alertes sur ce qui compte pour vous.
Inscription gratuite Déjà inscrit ? Connexion