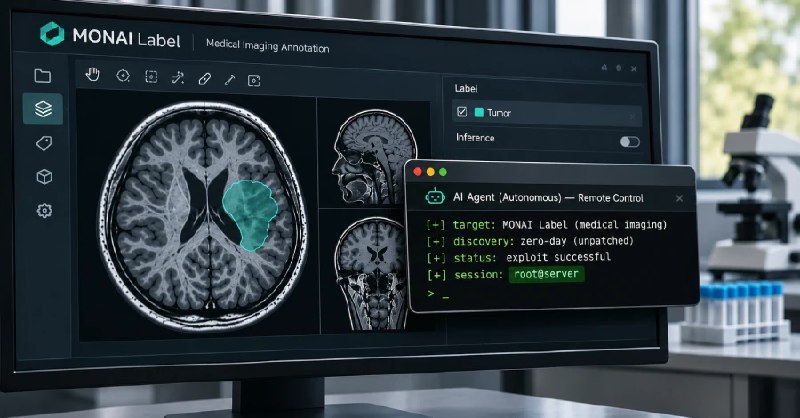
Les agents d’IA utilisés dans la chaîne de pénétration ont détecté un « jour zéro » dans les logiciels d’imagerie médicale et l’ont transmis à l’accès root, comme détaillé dans le rapport sur les logiciels d’imagerie médicale. L’affaire relie directement la découverte d’une vulnérabilité autonome à l’élévation réussie des privilèges dans un environnement adjacent aux soins médicaux.
L'implication opérationnelle est la compression du cycle d'attaque : détection, exploitation et compromission au niveau du système connecté via des flux de travail assistés par l'IA. Pour les défenseurs, cela déplace l’accent vers une validation plus rapide des correctifs, une segmentation plus étroite autour des systèmes cliniques spécialisés et une surveillance plus étroite des voies d’exécution préférées.
Sources ouvertes – récits fermés.