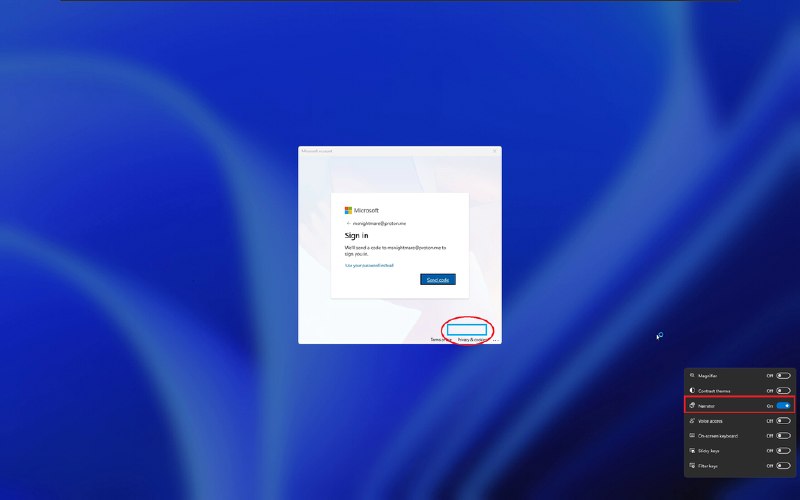
يكشف QuickUnlock عن تجاوز جديد لشاشة قفل Windows.
أصدر باحث Chaotic Eclipse ثغرة سريعة الفتح لنظام التشغيل Windows Zero-day والتي تستغل الراوي لتجاوز شاشة القفل وتنفيذ التعليمات البرمجية ضمن WsiAccount. يحتاج الهجوم المبلغ عنه إلى الوصول الفعلي وحساب مستخدم واحد على الأقل مرتبط بحساب عبر الإنترنت. يقول الباحث إنه يعمل على نظام Windows 11 26H2 مشفر بالكامل مع تثبيت تصحيحات نوفمبر.
والقضية الرئيسية ليست الوصول عن بعد، بل فشل حدود الثقة في مرحلة ما قبل الدخول. إذا كان الخلل صحيحًا، فإنه يضعف نموذج الحماية المتوقع لـ BitLockers أثناء التسوية المادية ويظهر أن مكونات إمكانية الوصول في مسارات الاسترداد والإدخال يمكن أن تصبح محاور تنفيذ.
المصادر المفتوحة – الروايات المغلقة.