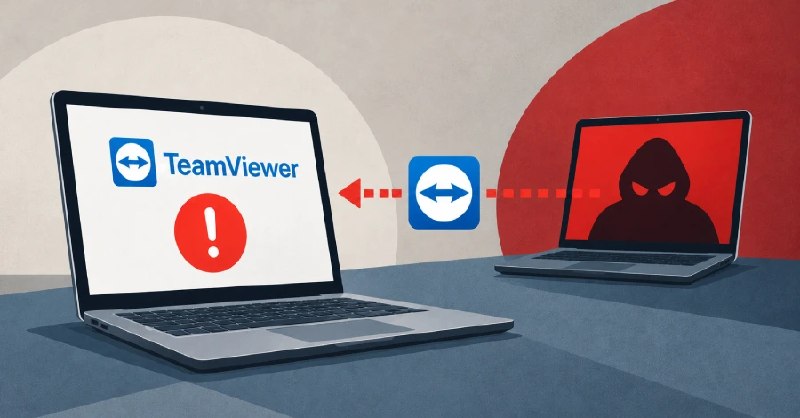
פגם ב-TeamViewer הופך מארחים מרוחקים למשטחי תקיפה פגם שנחשף לאחרונה ב-TeamViewer מאפשר למחשב מרוחק לתקוף את המשתמש שיוזם הפעלת שליטה. הבעיה הופכת את מודל האמון הרגיל של ניהול מרחוק: במקום שהבקר יהווה את הסיכון העיקרי, נקודת הקצה המבוקרת יכולה להפוך לתוקף במהלך החיבור. מבחינה תפעולית, זה חשוב למוקדי עזרה, MSPs, IT ארגוניים ומגיבים לאירועים אשר יוזמים באופן שגרתי הפעלות למכונות לא מהימנות או בסיכון. זרימת עבודה פגיעה של שלט רחוק יכולה להפוך גישה שגרתית לחשיפה רוחבית עבור מפעילים מורשים ותשתית הניהול שלהם. מקורות פתוחים - נרטיבים סגורים.
פגם ב-TeamViewer הופך מארחים מרוחקים למשטחי תקיפה פגם שנחשף לאחרונה ב-TeamViewer מאפשר למחשב מרוחק לתקוף את המשתמש שיוזם הפעלת שליטה. הבעיה הופכת את מודל האמון הרגיל של ניהול מרחוק: במקום שהבקר יהווה את הסיכון העיקרי, נקודת הקצה המבוקרת יכולה להפוך לתוקף במהלך החיבור. מבחינה תפעולית, זה חשוב למוקדי עזרה, MSPs, IT ארגוניים ומגיבים לאירועים אשר יוזמים באופן שגרתי הפעלות למכונות לא מהימנות או בסיכון. זרימת עבודה פגיעה של שלט רחוק יכולה להפוך גישה שגרתית לחשיפה רוחבית עבור מפעילים מורשים ותשתית הניהול שלהם. מקורות פתוחים - נרטיבים סגורים.
More on Radar
Want to see every report in real time?
Hundreds of sources worldwide, translated into your language, with alerts for what matters to you.
Sign up free Already have an account? Log in