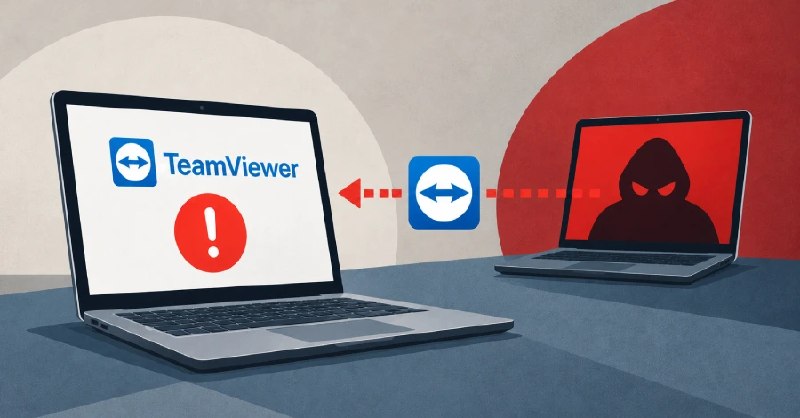
خطأ في برنامج TeamViewer يحول المضيفين البعيدين إلى أسطح هجوم تم الكشف مؤخرًا عن خلل في برنامج TeamViewer يسمح لجهاز كمبيوتر بعيد بمهاجمة المستخدم الذي يبدأ جلسة تحكم. تعكس المشكلة نموذج الثقة المعتاد للإدارة عن بعد: فبدلاً من أن تكون وحدة التحكم هي الخطر الأساسي، يمكن أن تصبح نقطة النهاية الخاضعة للتحكم مهاجمًا أثناء الاتصال. من الناحية التشغيلية، يعد هذا أمرًا مهمًا لمكاتب المساعدة، ومقدمي خدمات الإدارة (MSP)، وتكنولوجيا المعلومات في المؤسسات، والمستجيبين للحوادث الذين يبدأون جلسات بشكل روتيني مع الأجهزة غير الموثوق بها أو المعرضة للخطر. يمكن لسير عمل التحكم عن بعد الضعيف أن يحول الوصول الروتيني إلى تعرض جانبي للمشغلين المعتمدين والبنية التحتية الإدارية الخاصة بهم. المصادر المفتوحة – الروايات المغلقة.
خطأ في برنامج TeamViewer يحول المضيفين البعيدين إلى أسطح هجوم تم الكشف مؤخرًا عن خلل في برنامج TeamViewer يسمح لجهاز كمبيوتر بعيد بمهاجمة المستخدم الذي يبدأ جلسة تحكم. تعكس المشكلة نموذج الثقة المعتاد للإدارة عن بعد: فبدلاً من أن تكون وحدة التحكم هي الخطر الأساسي، يمكن أن تصبح نقطة النهاية الخاضعة للتحكم مهاجمًا أثناء الاتصال. من الناحية التشغيلية، يعد هذا أمرًا مهمًا لمكاتب المساعدة، ومقدمي خدمات الإدارة (MSP)، وتكنولوجيا المعلومات في المؤسسات، والمستجيبين للحوادث الذين يبدأون جلسات بشكل روتيني مع الأجهزة غير الموثوق بها أو المعرضة للخطر. يمكن لسير عمل التحكم عن بعد الضعيف أن يحول الوصول الروتيني إلى تعرض جانبي للمشغلين المعتمدين والبنية التحتية الإدارية الخاصة بهم. المصادر المفتوحة – الروايات المغلقة.
المزيد على Radar
هل تريد رؤية كل التقارير لحظة بلحظة؟
مئات المصادر حول العالم، مترجمة إلى لغتك، مع تنبيهات لما يهمك.
سجّل مجانًا لديك حساب؟ تسجيل الدخول