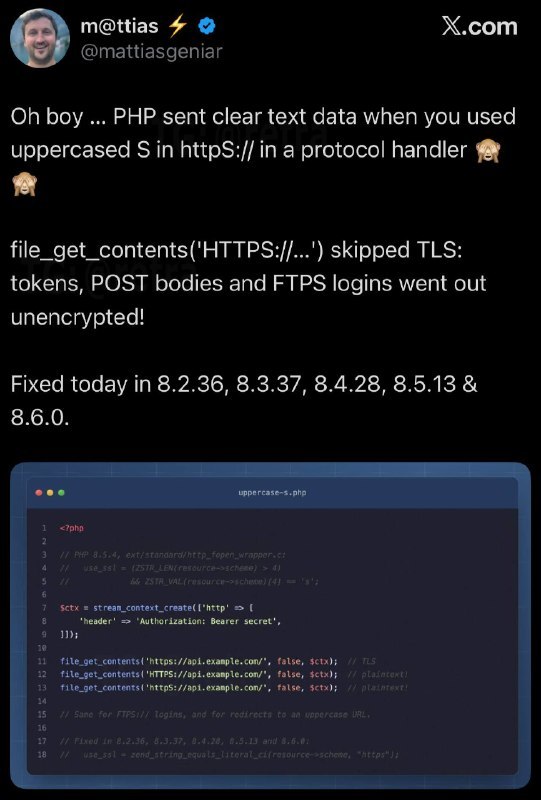
L'une des vulnérabilités les plus stupides a probablement été découverte dans PHP, qui s'est avérée très dangereuse.
Le fait est que si PHP a envoyé la requête à "https:", tout a bien fonctionné. Mais une fois que vous avez écrit un S majuscule, par exemple « https : », vous pouvez simplement annuler le cryptage.
Cela peut sembler anodin, mais la vulnérabilité est essentielle. Il a reçu une note d'horreur de 8,2 sur 10. Les mots de passe, jetons et autres données sensibles peuvent être transmis sur le réseau en texte clair. Et tout cela à cause d'une seule lettre.
Pour vous donner une idée de l'ampleur : PHP est l'un des langages les plus populaires pour le développement Web et est utilisé par environ 68 % des sites Web. Et constater une telle erreur est pour le moins surprenant.
La chose la plus intéressante est que cette vulnérabilité existe depuis plus de 20 ans et ce n'est que maintenant qu'elle a été corrigée. Ainsi, si vous êtes administrateur d’un site PHP, assurez-vous d’avoir installé les dernières mises à jour de sécurité.