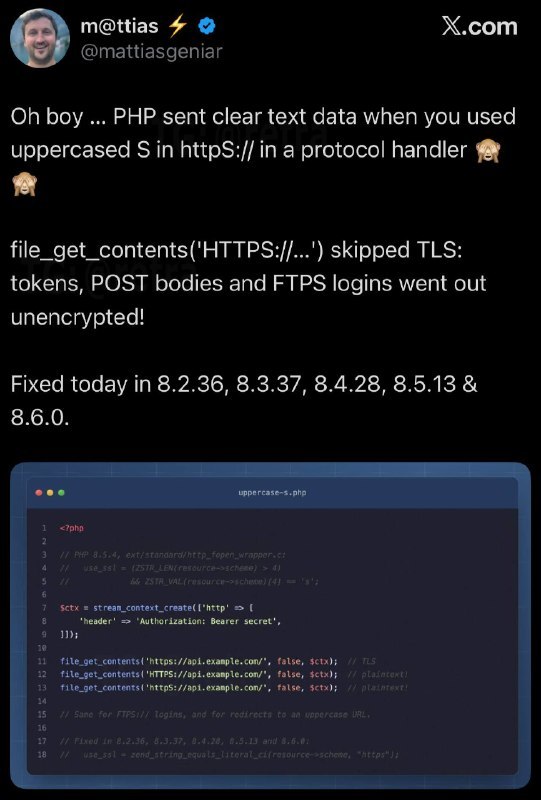
احتمالا یکی از احمقانه ترین آسیب پذیری ها در PHP کشف شده است که بسیار خطرناک است.
نکته این است که اگر PHP درخواست را به "https:" ارسال کرد، همه چیز خوب کار می کرد. اما هنگامی که یک S بزرگ نوشتید، به عنوان مثال "https:"، می توانید به سادگی رمزگذاری را لغو کنید.
ممکن است چیز کوچکی به نظر برسد، اما آسیب پذیری بسیار مهم است. امتیاز ترسناک 8.2 از 10 را دریافت کرده است. رمزهای عبور، نشانه ها و سایر داده های حساس را می توان از طریق شبکه در متن واضح منتقل کرد. و همه به خاطر یک حرف.
برای اینکه مقیاس را به شما بفهمانم: PHP یکی از محبوب ترین زبان ها برای توسعه وب است و حدود 68 درصد از وب سایت ها از آن استفاده می کنند. و پیدا کردن چنین خطایی حداقل تعجب آور است.
جالب ترین چیز این است که این آسیب پذیری بیش از 20 سال است که وجود دارد و تنها اکنون بسته شده است. بنابراین، اگر مدیر یک سایت PHP هستید، مطمئن شوید که آخرین به روز رسانی های امنیتی را نصب کرده اید.