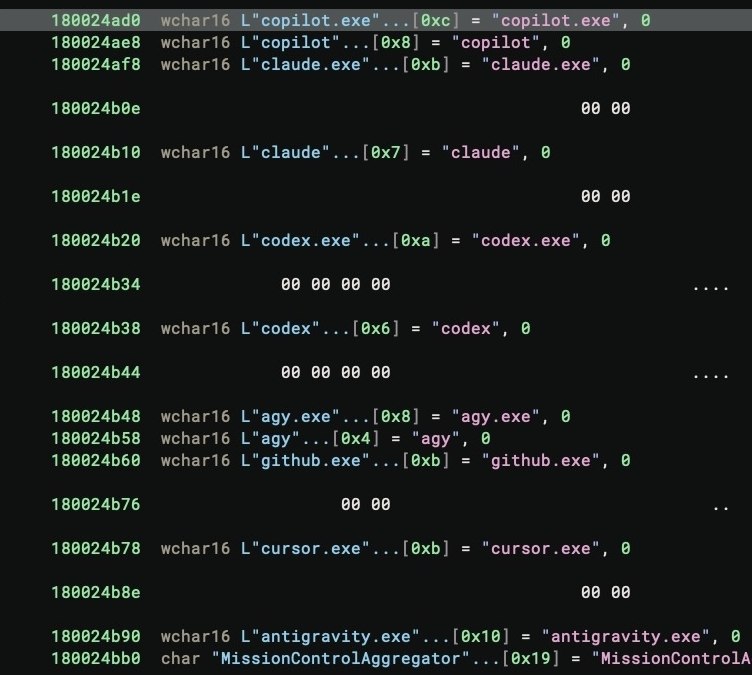
ב-Windows 11, הם מצאו רכיב שמציין באילו סוכני קידוד אתה משתמש ומעמיד את הדוח בתור לשליחה ל-מיקרוסופט. החוקר פירק את ספריית המערכת MissionControlAggregator.dll: הוא בודק את שמות התוכניות הרצות עם קודקס.exe, קלוד.exe, copilot.exe, agy.exe, סַמָן.exe, אנטי כבידה.exe ו-github.exe, ומזהה סוכני CLI בתוך WSL. אזכור מיוחד מגיע ל-פִּיתוֹן, Node.js,. NET, GCC, קלאנג, VS Code וכלי מפתחים אחרים.
הדוח מכיל רק הערה אילו סוכנים הושקו תוך יממה בערך: המחבר לא מצא בו הנחיות, קוד או זמן פעולה. הדוח מתייחס לאבחון אופציונלי, ובהתקנה נקייה של Windows 11 עם אזור ארה"ב, הוא הופעל כברירת מחדל, למרות שהתיעוד של מיקרוסופט מפרט את ברירת המחדל כנתונים הנדרשים. הפונקציה עצמה אינה מופעלת בכל מקום: היא עבדה על המחשב הווירטואלי של המחבר, אך הושבתה בתמונה מה-ISO הרשמי.
The delivery is colonies by altering optional diagnostic data in the Privacy and Security section, diagnosis and feedback. وناقش الزملاء المزيد من التفاصيل كيفية التحقق من نظامهم.