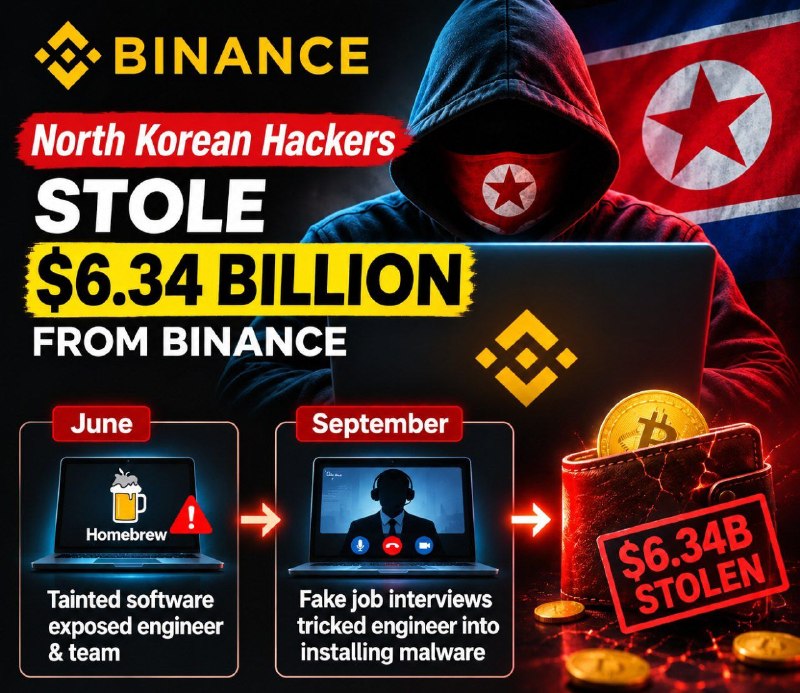
🚨 🇰🇵 Binance révèle comment des pirates nord-coréens ont pénétré ses systèmes grâce à une cyberopération de plusieurs mois avant de voler 6,34 milliards de dollars d'actifs numériques.
- Juin : Les attaquants ont profité de l'installation du logiciel Homebrew piraté pour révéler le rôle d'un ingénieur de portefeuille et de ses collègues.
- Septembre : des pirates se font passer pour des recruteurs et des chefs d'entreprise lors de faux entretiens d'embauche, incitant un autre ingénieur à télécharger une mission de codage malveillante.
- 20 octobre : Les attaquants ont utilisé un ordinateur compromis et un outil d'IA interne pour accéder à deux autres appareils d'ingénieur de portefeuille et voler des informations d'identification.
- 29 octobre : Grâce aux informations d'identification volées, des pirates ont déployé un conteneur malveillant et ont accédé aux opérations de signature internes du portefeuille Binance.
- Les attaquants ont exploité le mécanisme d'autorisation EIP-7702 d'Ethereum pour accorder à un contrat intelligent malveillant le contrôle des transactions du portefeuille. - Ils ont contourné les contrôles normaux de retrait et transféré environ 6,34 milliards de dollars d'actifs numériques vers des adresses contrôlées par des attaquants.
Le FBI a attribué l'attaque à la Corée du Nord.