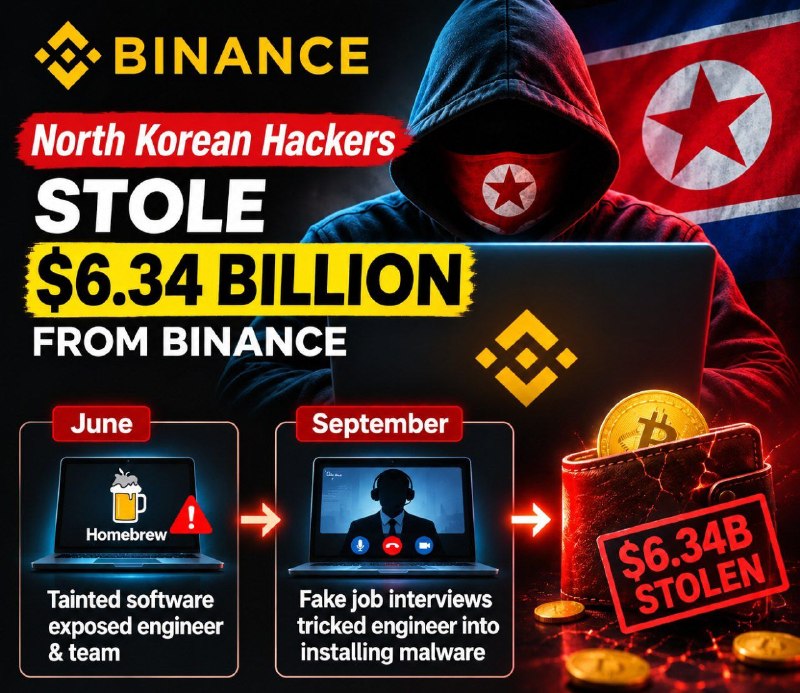
🚨 🇰🇵 بایننس فاش می کند که چگونه هکرهای کره شمالی از طریق یک عملیات سایبری چند ماهه قبل از سرقت ۶.۳۴ میلیارد دلار دارایی دیجیتال به سیستم های آن نفوذ کردند.
- ژوئن: مهاجمان از نصب نرم افزار Homebrew که هک شده بود استفاده کردند تا نقش یک مهندس کیف پول و همکارانش را فاش کنند.
- سپتامبر: هکرها در طول مصاحبه های شغلی جعلی به عنوان استخدام کنندگان و مدیران شرکت ظاهر شدند و مهندس دیگری را فریب دادند تا یک برنامه کدگذاری مخرب را دانلود کند.
- 20 اکتبر: مهاجمان از یک رایانه آسیبدیده و یک ابزار هوش مصنوعی داخلی برای دسترسی به دو دستگاه دیگر مهندس کیف پول و سرقت اطلاعات استفاده کردند.
- 29 اکتبر: هکرها با استفاده از اطلاعات کاربری سرقت شده، یک کانتینر مخرب را مستقر کردند و به عملیات امضای داخلی کیف پول Binance دسترسی پیدا کردند.
- مهاجمان از مکانیزم مجوز EIP-7702 اتریوم برای اعطای کنترل قرارداد هوشمند مخرب بر تراکنش های کیف پول سوء استفاده کردند. - آنها کنترل های عادی برداشت را دور زدند و تقریباً 6.34 میلیارد دلار دارایی دیجیتال را به آدرس های کنترل شده توسط مهاجمان منتقل کردند.
FBI این حمله را به کره شمالی نسبت داد.