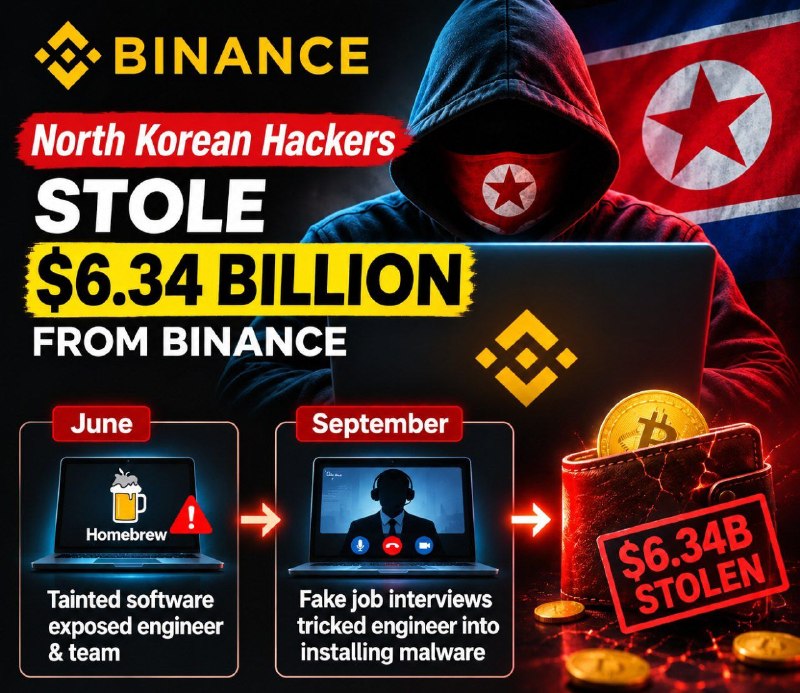
🚨 🇰🇵 تكشف Binance كيف اخترق قراصنة كوريون شماليون أنظمتها من خلال عملية إلكترونية استمرت لأشهر قبل سرقة أصول رقمية بقيمة 6.34 مليار دولار.
- يونيو: استغل المهاجمون تثبيت برنامج Homebrew الذي تم اختراقه للكشف عن دور مهندس المحفظة وزملائه.
- سبتمبر: انتحل المتسللون صفة مسؤولي التوظيف ومديري الشركات أثناء مقابلات العمل المزيفة، وخدعوا مهندسًا آخر لتنزيل مهمة تشفير ضارة.
- 20 أكتوبر: استخدم المهاجمون جهاز كمبيوتر مخترقًا وأداة داخلية للذكاء الاصطناعي للوصول إلى جهازين آخرين لهندسة المحفظة وسرقة بيانات الاعتماد.
- 29 أكتوبر: باستخدام بيانات الاعتماد المسروقة، نشر المتسللون حاوية ضارة وتمكنوا من الوصول إلى عمليات التوقيع الداخلية لمحفظة Binance.
- استغل المهاجمون آلية ترخيص EIP-7702 الخاصة بـ Ethereum لمنح عقود ذكية ضارة للتحكم في معاملات المحفظة. - لقد تجاوزوا ضوابط السحب العادية وقاموا بتحويل ما يقرب من 6.34 مليار دولار من الأصول الرقمية إلى العناوين التي يسيطر عليها المهاجمون.
وأرجع مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.