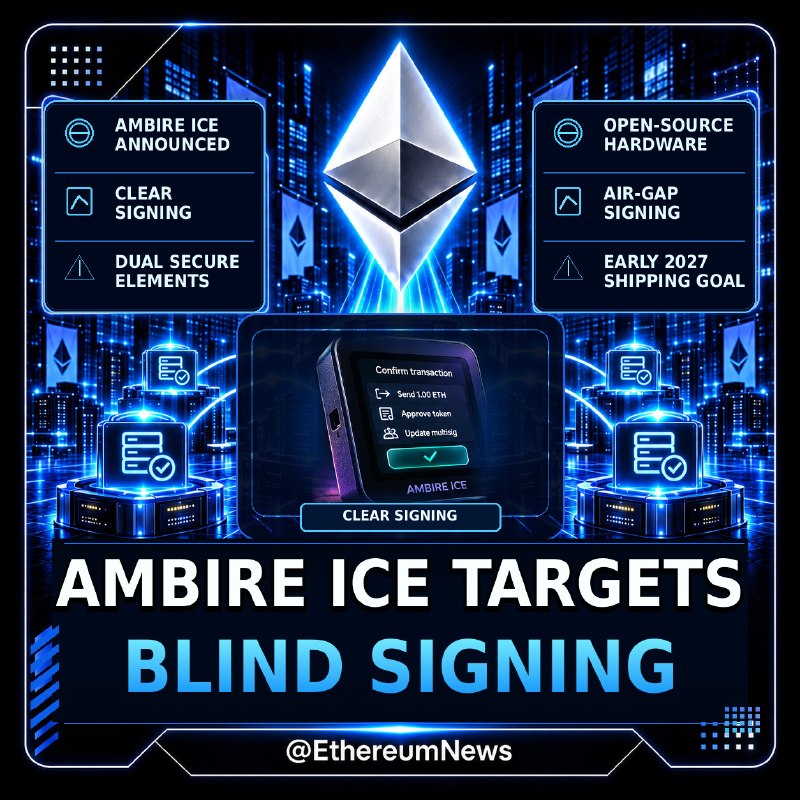
تريد محفظة أجهزة ETHEREUM الجديدة إنهاء التوقيع الأعمى -. والاستعداد للتهديدات الكمومية.
إحدى أخطر الثغرات الأمنية في مجال التشفير هي اعتماد حل جديد قائم على الأجهزة.
كشفت AMBIRE عن AMBIRE ICE.
إنها محفظة أجهزة مفتوحة المصدر مصممة خصيصًا للحسابات الذكية الآمنة ومستخدمي Ethereum الأكثر تقدمًا.
وأكبر نقطة بيع لها ليست مجرد تخزين المفاتيح الخاصة في وضع عدم الاتصال.
يُظهر للمستخدمين ما يوقعون عليه بالفعل.
تعتبر محافظ الأجهزة التقليدية فعالة في حماية المفاتيح الخاصة.
لكن المعاملات المعقدة في العقود الذكية لا يزال من الصعب فهمها.
قد يرى المستخدم طلب معاملة مختومة دون أن يعرف بوضوح ما هي الأذونات أو إجراءات العقد التي يأذن بها.
يُعرف هذا بالتوقيع الأعمى.
وقد يكون الأمر خطيرًا للغاية عندما يخدع المهاجمون المستخدمين للسماح بإجراءات ضارة.
تحاول Ambire Ice معالجة هذا الأمر بتوقيع واضح.
يقوم الجهاز بإعادة إنتاج المعاملات الآمنة ويعرض العمليات الفردية مباشرة على شاشته.
يتضمن ذلك عمليات نقل الرمز المميز والتأكيدات والعمليات المجمعة وتغييرات أذونات حساب multisig.
يقدم الجهاز أيضًا عددًا من ميزات الأمان الإضافية.
تم تصميم العناصر الآمنة المزدوجة من NXP وInfineon لحماية مفاتيح التشفير.
يدعم مفتاح AIR-GAP التوقيع دون اتصال بالإنترنت.
ويمكن للمستخدمين الاتصال عبر USB أو Bluetooth أو رموز QR.
ولكن هناك تفاصيل أخرى مثيرة للاهتمام.
الأجهزة والبرامج الثابتة مفتوحة المصدر.
أتاحت Ambire ملفات التصميم الخاصة بها حتى يتمكن المطورون من اختبار بنية الأجهزة وربما إنشاء نسختهم الخاصة.
ويوصف الجهاز أيضًا بأنه جاهز بعد الكم.
أي أن بنيتها مصممة لاستيعاب أساليب التوقيع المقاومة للكم في المستقبل باستخدام نظام دفتر الأستاذ Safes.
هام: هذا لا يعني أن AMBIRE ICE يوفر حاليًا أمانًا كاملاً بعد الكم.
تعتمد هذه الوظيفة على دعم السلسلة والحساب في المستقبل.