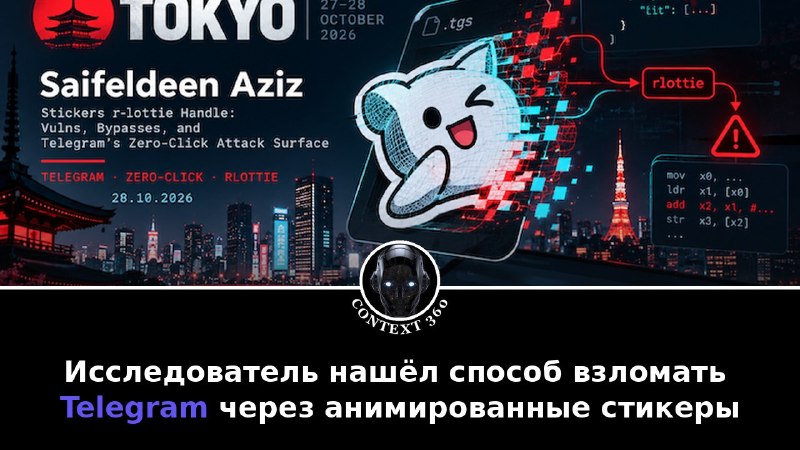
חוקר מצא דרך לפרוץ לטלגרם באמצעות מדבקות מונפשות חוקר האבטחה סייפלדין עזיז הציג דרך לפרוץ לטלגרם באמצעות מדבקות מונפשות בכנס OffensiveCon Tokyo ב-28 באוקטובר. היא ניצלה נקודות תורפה בספריית rlottie, ואיפשרה להפעיל קוד שרירותי ב-iOS ללא פעולת משתמש. המתקפה מבוססת על שגיאות בעיבוד מדבקות בפורמט TGS מונפש ואימות קבצים בצד השרת. זה פותח את הדלת לתוקפים לנצל פגיעויות של טלגרם, שעלולות להוות איום על המשתמשים אם הבעיה לא תתוקן. טלגרם מקס
חוקר מצא דרך לפרוץ לטלגרם באמצעות מדבקות מונפשות חוקר האבטחה סייפלדין עזיז הציג דרך לפרוץ לטלגרם באמצעות מד…
עוד דיווחים ב-Radar
רוצים לראות את כל הדיווחים בזמן אמת?
מאות מקורות מכל העולם, מתורגמים לעברית, עם התראות על מה שחשוב לכם.
התחברו בחינם כבר רשומים? כניסה