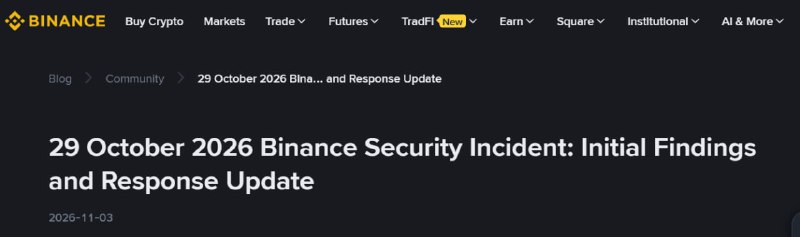
L'échange de crypto Binance a publié un rapport enquêtant sur le piratage de ses hot wallets, survenu le 29 octobre. Les attaquants ont réussi à voler des actifs d'une valeur de 6,34 milliards, ce qui s'est transformé en une opération spéciale complexe en plusieurs étapes. En juin, l'un des ingénieurs du département portefeuille de Binance a accidentellement téléchargé un fichier malveillant sous couvert d'un service d'intelligence artificielle destiné aux développeurs. La menace a été rapidement désamorcée, mais les pirates ont pu identifier les employés clés ayant accès à l'argent. En septembre, des pirates ont contacté un autre ingénieur remplaçant via un chantier. Ils se sont présentés comme le chef d'un grand projet, ont mené deux entretiens avec lui et lui ont envoyé une tâche de test avec le code. En l'exécutant sur un ordinateur portable de travail, l'employé lui-même a introduit un virus caché qui a contourné les défenses internes de Binance. En octobre, à l'aide d'un ordinateur piraté et du service d'intelligence artificielle interne de la bourse, des pirates ont accédé aux ordinateurs d'autres ingénieurs et ont pris les clés. Le 29 octobre, en quatre minutes (de 20h05 à 20h56 UTC), les attaquants ont créé des portefeuilles pour 6,34 milliards d'euros, contournant les protocoles de sécurité standards via le réseau Ethereum. Selon la bourse, les clients n'ont pas été touchés - le site a subi toutes les pertes. À propos et #036 ; 2,85 milliards ont réussi à geler et à restituer rapidement grâce à des émetteurs et des analystes stables, et 98 % des soldes Binance volés ont déjà disparu des réserves. Le retrait de la plateforme a été renvoyé. Abonnement Soloviev & #33;.
L'échange de crypto Binance a publié un rapport enquêtant sur le piratage de ses hot wallets, survenu le 29 octobre. Les attaquants ont réussi à voler des actifs d'une valeur de 6,34 milliards, ce qui s'est transformé en une opération spéciale complexe en plusieurs étapes. En juin, l'un des ingénieurs du département portefeuille de Binance a accidentellement téléchargé un fichier malveillant sous couvert d'un service d'intelligence artificielle destiné aux développeurs. La menace a été rapidement désamorcée, mais les pirates ont pu identifier les employés clés ayant accès à l'argent. En septembre, des pirates ont contacté un autre ingénieur remplaçant via un chantier. Ils se sont présentés comme le chef d'un grand projet, ont mené deux entretiens avec lui et lui ont envoyé une tâche de test avec le code. En l'exécutant sur un ordinateur portable de travail, l'employé lui-même a introduit un virus caché qui a contourné les défenses internes de Binance. En octobre, à l'aide d'un ordinateur piraté et du service d'intelligence artificielle interne de la bourse, des pirates ont accédé aux ordinateurs d'autres ingénieurs et ont pris les clés. Le 29 octobre, en quatre minutes (de 20h05 à 20h56 UTC), les attaquants ont créé des portefeuilles pour 6,34 milliards d'euros, contournant les protocoles de sécurité standards via le réseau Ethereum. Selon la bourse, les clients n'ont pas été touchés - le site a subi toutes les pertes. À propos et #036 ; 2,85 milliards ont réussi à geler et à restituer rapidement grâce à des émetteurs et des analystes stables, et 98 % des soldes Binance volés ont déjà disparu des réserves. Le retrait de la plateforme a été renvoyé. Abonnement Soloviev & #33;.
Plus sur Radar
Envie de voir tous les signalements en temps réel ?
Des centaines de sources dans le monde, traduites dans votre langue, avec des alertes sur ce qui compte pour vous.
Inscription gratuite Déjà inscrit ? Connexion