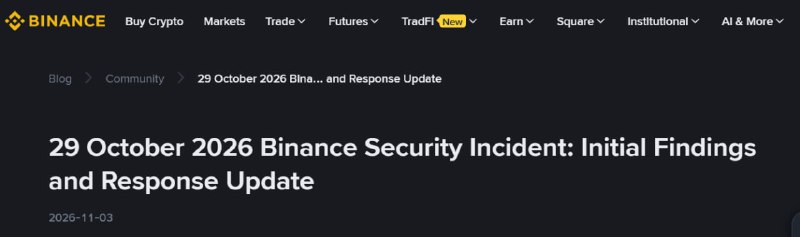
أصدرت بورصة العملات المشفرة Binance تقريرًا يحقق في اختراق محافظها الساخنة، والذي حدث في 29 أكتوبر. وتمكن المهاجمون من سرقة أصول بقيمة 6.34 مليار دولار، والتي تحولت إلى عملية خاصة معقدة متعددة المراحل. في يونيو، قام أحد مهندسي قسم المحفظة في Binance بتنزيل ملف ضار عن طريق الخطأ تحت ستار خدمة ذكاء اصطناعي للمطورين. تم نزع فتيل التهديد بسرعة، لكن المتسللين تمكنوا من تحديد الموظفين الرئيسيين الذين لديهم إمكانية الوصول إلى الأموال. وفي سبتمبر/أيلول، وصل المتسللون إلى مهندس بديل آخر من خلال موقع العمل. لقد قدموا أنفسهم كرئيس لمشروع كبير، وأجروا مقابلتين معه وأرسلوا له مهمة اختبار مع الكود. ومن خلال تشغيله على جهاز كمبيوتر محمول خاص بالعمل، قام الموظف بنفسه بإدخال فيروس مخفي تجاوز دفاعات Binance الداخلية. وفي أكتوبر/تشرين الأول، وباستخدام جهاز كمبيوتر مخترق وخدمة الذكاء الاصطناعي الداخلية للبورصة، تمكن المتسللون من الوصول إلى أجهزة كمبيوتر المهندسين الآخرين والاستيلاء على المفاتيح. في 29 أكتوبر، في أربع دقائق (من الساعة 20:05 إلى الساعة 20:56 بالتوقيت العالمي)، أنشأ المهاجمون محافظًا لـ و#036;6.34 مليار، متجاوزين بروتوكولات الأمان القياسية من خلال شبكة إيثريوم. وفقًا للبورصة، لم يتأثر العملاء - فقد تحمل الموقع جميع الخسائر. حول و #036؛ تمكن 2.85 مليار من التجميد والعودة بسرعة بفضل المصدرين والمحللين المستقرين، وقد اختفت بالفعل 98٪ من أرصدة Binance المسروقة من الاحتياطيات. تم إرجاع السحب من المنصة. اشتراك سولوفيوف & #33؛.
أصدرت بورصة العملات المشفرة Binance تقريرًا يحقق في اختراق محافظها الساخنة، والذي حدث في 29 أكتوبر. وتمكن المهاجمون من سرقة أصول بقيمة 6.34 مليار دولار، والتي تحولت إلى عملية خاصة معقدة متعددة المراحل. في يونيو، قام أحد مهندسي قسم المحفظة في Binance بتنزيل ملف ضار عن طريق الخطأ تحت ستار خدمة ذكاء اصطناعي للمطورين. تم نزع فتيل التهديد بسرعة، لكن المتسللين تمكنوا من تحديد الموظفين الرئيسيين الذين لديهم إمكانية الوصول إلى الأموال. وفي سبتمبر/أيلول، وصل المتسللون إلى مهندس بديل آخر من خلال موقع العمل. لقد قدموا أنفسهم كرئيس لمشروع كبير، وأجروا مقابلتين معه وأرسلوا له مهمة اختبار مع الكود. ومن خلال تشغيله على جهاز كمبيوتر محمول خاص بالعمل، قام الموظف بنفسه بإدخال فيروس مخفي تجاوز دفاعات Binance الداخلية. وفي أكتوبر/تشرين الأول، وباستخدام جهاز كمبيوتر مخترق وخدمة الذكاء الاصطناعي الداخلية للبورصة، تمكن المتسللون من الوصول إلى أجهزة كمبيوتر المهندسين الآخرين والاستيلاء على المفاتيح. في 29 أكتوبر، في أربع دقائق (من الساعة 20:05 إلى الساعة 20:56 بالتوقيت العالمي)، أنشأ المهاجمون محافظًا لـ و#036;6.34 مليار، متجاوزين بروتوكولات الأمان القياسية من خلال شبكة إيثريوم. وفقًا للبورصة، لم يتأثر العملاء - فقد تحمل الموقع جميع الخسائر. حول و #036؛ تمكن 2.85 مليار من التجميد والعودة بسرعة بفضل المصدرين والمحللين المستقرين، وقد اختفت بالفعل 98٪ من أرصدة Binance المسروقة من الاحتياطيات. تم إرجاع السحب من المنصة. اشتراك سولوفيوف & #33؛.
المزيد على Radar
هل تريد رؤية كل التقارير لحظة بلحظة؟
مئات المصادر حول العالم، مترجمة إلى لغتك، مع تنبيهات لما يهمك.
سجّل مجانًا لديك حساب؟ تسجيل الدخول